
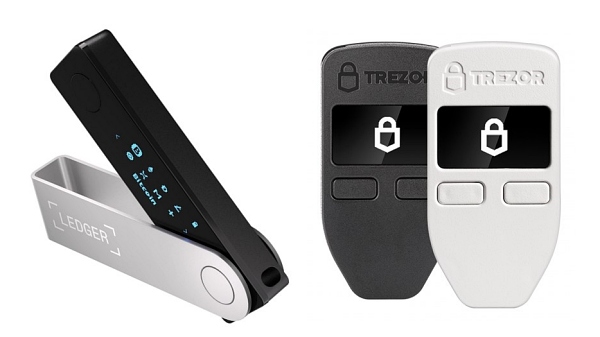
Cointelegraph ngày 14/10 đưa tin một số thiết bị ví phần cứng Ledger bị phát hiện cài linh kiện độc hại để đánh cắp cụm từ khôi phục của người dùng, qua đó làm dấy lên lo ngại về độ tin cậy của chuỗi phân phối sản phẩm.
Theo bài viết, ngày 9/10, thị trường ghi nhận các vụ thất thoát tiền số trên những thiết bị Ledger được bán qua đại lý ủy quyền CryptoBilis tại Indonesia, Malaysia và Philippines. Một ngày sau, Ledger cho biết đã xác nhận trên ít nhất một thiết bị bị ảnh hưởng có linh kiện không được cho phép. Linh kiện này bị nghi đã thu thập cụm từ khôi phục của người dùng rồi gửi ra ngoài qua mạng di động.
Ví phần cứng vốn được thiết kế để lưu trữ khóa riêng ngoại tuyến, nhằm giảm nguy cơ bị tấn công qua mạng. Tuy nhiên, khi mạng lưới phân phối mở rộng trên phạm vi toàn cầu, nguy cơ thiết bị bị can thiệp trong chuỗi cung ứng cũng gia tăng.
Joe Grand, chuyên gia an ninh phần cứng, cho rằng người dùng phổ thông gần như không thể tự phát hiện những can thiệp tinh vi như vậy. Ông là người từng phát triển kỹ thuật trích xuất dữ liệu từ chip nhớ trên ví Trezor và KeepKey. Theo Grand, ngay cả người có chuyên môn kỹ thuật cũng không thể kiểm tra từng thiết bị, còn việc hướng dẫn người dùng tự nhận biết dấu hiệu bất thường là “thực sự rất khó”.
Nhà phân tích tiền số Mati Greenspan cho biết dù đã làm việc trong ngành từ năm 2013, ông chưa từng sử dụng ví phần cứng. Theo ông, khi mua loại thiết bị này, người dùng đồng thời phải đặt niềm tin vào cả một chuỗi trung gian, từ nhà sản xuất, nhà phân phối cho tới những bên từng xử lý thiết bị trước đó.
Nick Neuman, CEO công ty bảo mật Bitcoin Casa, cũng cho rằng không thể loại bỏ hoàn toàn việc phải tin vào bên thứ ba. Ông nói luôn tồn tại ít nhất một khâu trung gian mà người dùng buộc phải tin cậy, đồng thời khuyến nghị nên phân tán rủi ro sang nhiều nhà cung cấp khác nhau.
Trezor, đối thủ của Ledger, cho biết thiết bị của hãng có cơ chế kiểm tra tính chính hãng và chỉ chấp nhận firmware đã được ký số. Dù vậy, công ty cũng thừa nhận các biện pháp này không đủ để loại bỏ hoàn toàn nguy cơ bị can thiệp vật lý. Theo Trezor, linh kiện độc hại trong vụ việc lần này có thể chặn thông tin hiển thị trên màn hình mà không cần sửa firmware. Hãng cũng cho biết chưa từng ghi nhận hình thức tấn công tương tự trên thiết bị của mình. Ngày 13/10, Trezor thông báo sẽ cắt giảm số lượng đại lý như một biện pháp phòng ngừa.
Các chuyên gia đề xuất một số giải pháp như dùng vỏ trong suốt để có thể quan sát linh kiện bên trong, hoặc áp dụng thiết kế chống can thiệp, buộc kẻ tấn công phải thay lại toàn bộ vỏ máy. Tuy nhiên, những biện pháp này chủ yếu chỉ làm tăng độ khó của các cuộc tấn công trong chuỗi cung ứng, chứ không thể loại bỏ hoàn toàn rủi ro thiết bị bị can thiệp.
 Hyunwoo Choo
cookinpapa@d-today.co.kr