
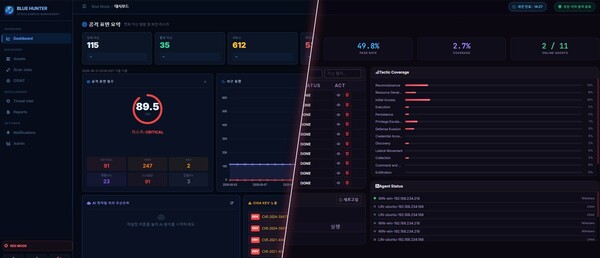
Piolink ngày 15/10 cho biết đã phát hiện 28 lỗ hổng mới chưa từng được công bố trong phần mềm nguồn mở thông qua BlueHunter, nền tảng quản trị rủi ro an ninh mạng do công ty tự phát triển dựa trên CTEM. Trong số này, 2 lỗ hổng đã được gán mã CVE (Common Vulnerabilities and Exposures) và dự kiến được công bố chính thức vào tháng 12.
Theo Piolink, Trung tâm Phân tích Mối đe dọa của công ty, đơn vị phát triển BlueHunter, đã phân tích bề mặt tấn công và cơ chế hoạt động của 10 dịch vụ nguồn mở chạy trong môi trường Linux cùng một hệ thống quản trị nội dung (CMS).
Kết quả cho thấy các lỗ hổng mới có thể gây ra sự cố truy cập bộ nhớ hoặc khiến hệ thống dừng hoạt động bất thường. Công ty cũng cho biết một số lỗ hổng không chỉ phát sinh khi thực thi các lệnh cụ thể mà còn có thể ảnh hưởng đến quá trình nhận diện và quản lý thiết bị trên Linux.
Piolink đánh giá kết quả lần này có ý nghĩa ở chỗ BlueHunter không chỉ dò tìm các lỗ hổng đã được công bố như những đợt kiểm tra bảo mật thông thường, mà còn trực tiếp phát hiện và xác thực các lỗ hổng mới.
Trung tâm Phân tích Mối đe dọa cho biết đã xây dựng môi trường tái hiện cho từng lỗ hổng, tiến hành xác minh lại và thông báo tới nhóm duy trì chính thức của các dự án nguồn mở liên quan. Hai bên hiện đang rà soát kỹ thuật về phạm vi ảnh hưởng và biện pháp khắc phục.
Ông Cho Young-cheol, CEO Piolink, cho biết các cuộc tấn công tận dụng trí tuệ nhân tạo đang lan rộng nhanh chóng, vì vậy năng lực phòng thủ cũng cần chuyển sang hướng chủ động phát hiện các lỗ hổng tiềm ẩn trước khi bị tin tặc khai thác.
Ông nói thêm công ty sẽ tiếp tục chủ động phát hiện các rủi ro an ninh tiềm tàng dựa trên BlueHunter, đồng thời phối hợp với các dự án nguồn mở để hỗ trợ xác thực và vá lỗi, qua đó tăng cường an ninh cho chuỗi cung ứng phần mềm.
 Chi-gyu Hwang
delight@d-today.co.kr