
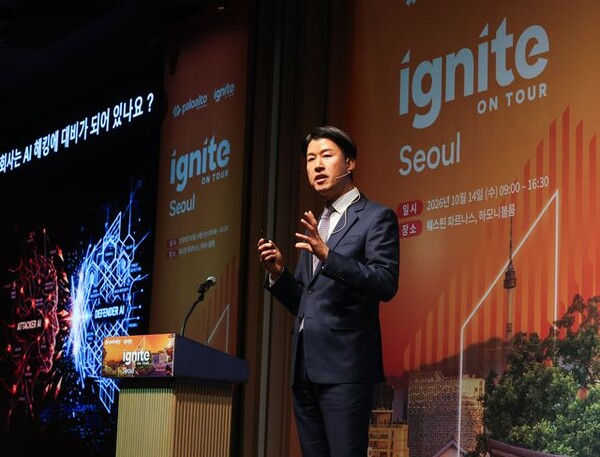
Palo Alto Networks Korea cảnh báo doanh nghiệp cần chuẩn bị cho kịch bản các hệ thống AI ở cấp độ Mythos bị lợi dụng để tấn công hạ tầng công nghệ thông tin. Theo hãng này, quá trình chuyển đổi AI (AX) cần được triển khai song song cùng chuyển đổi an ninh mạng (CX), thay vì tách rời.
Phát biểu tại phiên khai mạc sự kiện “Ignite On Tour Seoul 2026” do Palo Alto Networks tổ chức ngày 14/10, ông Park Sang-kyu, đại diện Palo Alto Networks Korea, đặt vấn đề liệu doanh nghiệp đã sẵn sàng “dùng AI để đối phó AI” hay chưa, đồng thời nhấn mạnh đây là thời điểm phải chuẩn bị theo kịch bản xấu nhất.
Ông Park nhận định năm nay là bước ngoặt của các cuộc tấn công sử dụng AI. Ông dẫn ra sự xuất hiện của Mythos từ Anthropic và sự cố tấn công nhằm vào Hugging Face thông qua một mô hình của OpenAI như hai dấu mốc đáng chú ý.
Vị này cũng đề cập các vụ việc gần đây, trong đó một số ngân hàng lớn bị tin tặc sử dụng công cụ AI để tấn công, dẫn tới rò rỉ dữ liệu cá nhân. Theo ông, đó mới chỉ là dạng tấn công AI ở mức cơ bản. “Ngay cả các ngân hàng hàng đầu, dù đã kiểm tra rất kỹ, vẫn bị tấn công. Vì vậy, doanh nghiệp phải chuẩn bị với giả định tình huống tồi tệ nhất có thể xảy ra”, ông nói.
Theo Palo Alto Networks Korea, các cuộc tấn công bằng AI không còn là rủi ro xa vời mà đã hiện diện ngay trong môi trường kinh doanh hiện nay. Ông Park cho rằng nhiều doanh nghiệp đã đầu tư lớn cho chuyển đổi số và đang dồn nguồn lực cho AX, nhưng nếu thiếu năng lực bảo mật AI, các nỗ lực này sẽ trở nên mong manh. Vì vậy, AX cần đi cùng CX.
Tại sự kiện, ông Park cũng đưa ra 10 nguyên tắc mà ông gọi là “10 điều răn” cho CX.
Thứ nhất, doanh nghiệp cần kiểm tra lỗ hổng bằng các mô hình AI frontier có hiệu năng cao nhất. Theo ông, nếu chỉ đánh giá từng phần bằng các mô hình cấp thấp hơn, doanh nghiệp sẽ khó xác định điểm yếu thực sự nằm ở đâu. Phạm vi đánh giá cũng cần mở rộng ra toàn bộ các điểm tiếp xúc với Internet. Ông cho rằng tại Hàn Quốc, Palo Alto Networks hiện là đơn vị duy nhất có thể kiểm tra lỗ hổng bằng Mythos.
Thứ hai là duy trì năng lực phòng thủ liên tục. Ông Park cho biết tốc độ phát triển của AI trong 6 tháng qua đã rất nhanh, và 6 tháng tới thậm chí còn khó dự đoán hơn. Một hệ thống vừa được vá hôm nay có thể phải đối mặt với mô hình mạnh hơn chỉ sau vài tháng. Theo đó, Palo Alto Networks đang cung cấp mô hình “Continuous Defense” thông qua tổ chức nghiên cứu mối đe dọa Unit 42 nhằm ngăn chặn tấn công liên tục và nâng cấp năng lực ứng phó.
Thứ ba là hợp tác với đội ngũ chuyên gia bên ngoài. Ông Park cho rằng dù các nhóm red team và blue team nội bộ có năng lực tốt, kinh nghiệm ứng phó với AI frontier vẫn còn hạn chế. Ông cho biết Palo Alto Networks hiện hợp tác với Anthropic, OpenAI và Nvidia, đồng thời đã thành lập tổ chức Unit 42 tại Hàn Quốc từ năm ngoái.
Thứ tư là áp dụng virtual patching. Theo ông, trong môi trường phần mềm doanh nghiệp nơi các hệ thống thế hệ mới, phần mềm mã nguồn mở và nhiều gói phần mềm cùng tồn tại, việc khắc phục triệt để toàn bộ lỗ hổng có thể mất từ 1 đến 2 năm. Trong khoảng thời gian đó, doanh nghiệp cần chặn tấn công ngay từ lớp tường lửa thông qua virtual patching.
Thứ năm là rà soát lại tài sản bảo mật và thay thế tường lửa Layer 4 (L4) bằng tường lửa thế hệ mới Layer 7 (L7). Ông cho biết trong nhiều sự cố gần đây, thiết bị L4 không thể ngăn chặn ransomware.
Thứ sáu là triển khai Zero Trust, đặc biệt là SASE (Secure Access Service Edge). Theo ông Park, nhiều vụ tấn công nhằm vào doanh nghiệp trong nước bắt nguồn từ mạng riêng ảo (VPN). Khi VPN bị xuyên thủng, toàn bộ hoạt động của công ty có thể bị đình trệ. Vì vậy, ông khuyến nghị loại bỏ VPN và VDI để chuyển sang SASE.
Thứ bảy là tăng cường bảo mật trình duyệt. Ông cho rằng khi nhân viên, đối tác và khách hàng đều truy cập dịch vụ qua trình duyệt, đây sẽ là tuyến triển khai Zero Trust nhanh nhất.
Thứ tám là bảo vệ chính các hệ thống AI. Theo ông, việc quản lý token trên toàn doanh nghiệp thông qua AI gateway cũng có thể giúp tối ưu chi phí.
Thứ chín là tự động hóa hoạt động giám sát và vận hành bảo mật. Ông Park cho biết ngay cả các trung tâm điều hành an ninh mạng vận hành 24/7 với chi phí lên tới hàng nghìn tỷ won vẫn có trường hợp không phát hiện việc dữ liệu bị đánh cắp cho tới một hoặc hai ngày sau, cho thấy nhu cầu tự động hóa là rất cấp thiết.
Thứ mười là quản lý định danh tập trung. Ông cho biết số lượng tài khoản máy móc và agent hiện đã tăng gấp nhiều lần so với tài khoản của con người, vì vậy cần quản lý thống nhất định danh của người dùng và AI agent.
Ngoài các khuyến nghị về công nghệ, ông Park cũng nhấn mạnh việc hợp tác với doanh nghiệp trong nước. Theo Palo Alto Networks Korea, công ty đã phối hợp với Samsung Fire & Marine Insurance cùng các doanh nghiệp dịch vụ pháp lý để xây dựng cơ chế cung cấp trọn gói, từ bảo hiểm an ninh mạng trước khi xảy ra tấn công đến hỗ trợ pháp lý sau sự cố.
Doanh nghiệp này cũng đang vận hành học viện an ninh mạng cùng Seoul IT High School, Đại học Dongguk và Đại học Daejeon nhằm đào tạo nhân lực cho ngành.
Bên cạnh đó, công ty cho biết đang chuẩn bị chương trình hỗ trợ các doanh nghiệp quốc phòng đạt các chứng nhận an ninh cần thiết để thâm nhập thị trường nước ngoài, trong đó có CMMC. Ông Park cho biết gần đây Palo Alto Networks Korea cũng hợp tác với AhnKi WhiteHat, một doanh nghiệp trong nước chuyên về an ninh tấn công, để cung cấp cho khách hàng ngành tài chính dịch vụ bảo mật toàn diện, từ đánh giá tấn công đến phòng thủ.
 Chi-gyu Hwang
delight@d-today.co.kr