
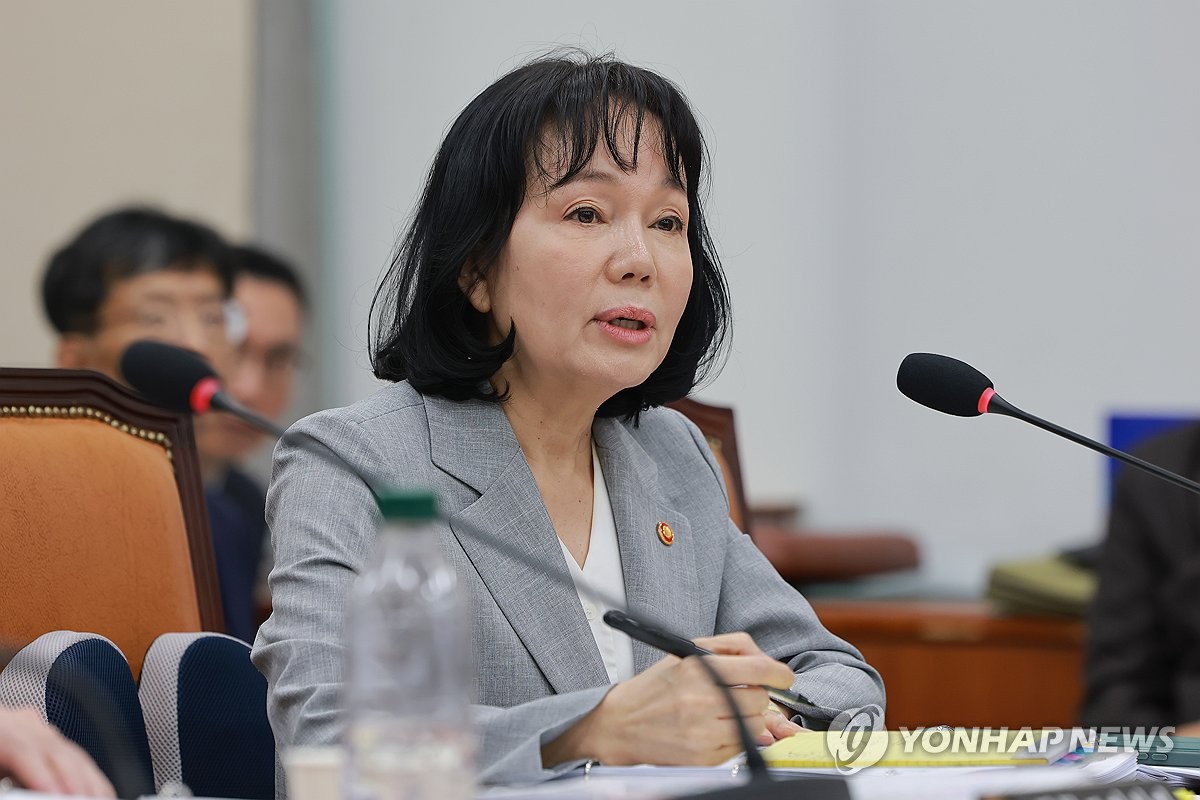
Trước hàng loạt vụ rò rỉ dữ liệu cá nhân quy mô lớn liên tiếp xảy ra, Quốc hội Hàn Quốc đã yêu cầu làm rõ trách nhiệm quản lý, hiệu quả giám sát và tính răn đe của các chế tài hiện hành. Ủy ban Bảo vệ Thông tin Cá nhân Hàn Quốc (PIPC) thừa nhận còn nhiều hạn chế, đồng thời cho biết sẽ tăng cường phòng ngừa, siết điều tra và thúc đẩy sửa đổi pháp lý.
Tại phiên giám sát ngày 13/10 do Ủy ban Chính sách Nhà nước của Quốc hội tổ chức với PIPC và Văn phòng Điều phối Chính sách Chính phủ, nghị sĩ các đảng đã liên tiếp chất vấn về chuỗi sự cố rò rỉ dữ liệu cá nhân thời gian qua.
Nghị sĩ Cho Jung-hoon, thuộc đảng Quyền lực Nhân dân, cho biết ngân sách của PIPC trong 5 năm qua đã tăng 45%, nhưng các sự cố rò rỉ vẫn lặp lại, qua đó đặt dấu hỏi về hiệu quả chính sách.
Ông viện dẫn vụ rò rỉ liên quan đến cổng Government24 hồi tháng 8, cho rằng cơ quan chức năng mất hơn một tháng mới thông báo cho người dân. Theo ông, điều này cho thấy ngay cả cơ quan nhà nước cũng chưa thực hiện đầy đủ nghĩa vụ bảo vệ dữ liệu và thông báo thiệt hại.
Nghị sĩ Cho cũng chỉ trích gay gắt vai trò của PIPC, cho rằng cách tiếp cận dựa chủ yếu vào xử phạt hành chính, kể cả mức phạt tối đa tới 10% doanh thu, vẫn có giới hạn trong việc ngăn chặn rò rỉ dữ liệu cá nhân.
Đáp lại, Chủ tịch PIPC Song Kyung-hee thừa nhận việc Government24 chậm thông báo là vấn đề đáng lưu ý. Bà cho rằng trong thời gian qua, đầu tư cho phát triển công nghệ thông tin không đi kèm mức đầu tư tương xứng cho an ninh, khiến các lỗ hổng tích tụ và hệ thống bảo vệ, quản lý dữ liệu bị tụt lại.
Chênh lệch chế tài giữa khu vực công và khu vực tư
Hiệu quả xử lý các vụ rò rỉ dữ liệu tại cơ quan nhà nước cũng trở thành tâm điểm tranh luận.
Dẫn tài liệu do PIPC cung cấp, nghị sĩ Seo Il-jun của đảng Quyền lực Nhân dân cho biết từ năm 2022 đến tháng 8 năm nay, khu vực công ghi nhận 128 vụ rò rỉ, làm lộ khoảng 7,72 triệu bản ghi dữ liệu. Tuy nhiên, số trường hợp bị kiến nghị kỷ luật người chịu trách nhiệm chỉ là 2.
Theo ông Seo, thực tế này cho thấy các cơ quan công gần như được đối xử ưu ái khi xảy ra rò rỉ nhưng không phải chịu kỷ luật tương xứng, trong khi khu vực tư nhân phải đối mặt với chế tài nghiêm khắc hơn.
Chủ tịch Song cho biết trong 20 trường hợp PIPC đưa ra yêu cầu kỷ luật, đã có 7 cơ quan chấp nhận. Do số liệu này khác với thống kê mà nghị sĩ Seo nêu ra, bà nói sẽ nộp thêm tài liệu và giải trình cụ thể.
Bà cũng lưu ý rằng khu vực công không có doanh thu để làm căn cứ tính phạt như doanh nghiệp, vì vậy hiện chủ yếu áp dụng mức phạt cố định. Theo bà, cơ chế này đang được điều chỉnh theo hướng tăng trách nhiệm cá nhân phụ trách và siết trách nhiệm của cơ quan liên quan.
Khoảng trống pháp lý với hành vi che giấu, cản trở điều tra
Một nội dung khác được các nghị sĩ tập trung chất vấn là khoảng trống chế tài đối với hành vi che giấu rò rỉ hoặc cản trở điều tra tại doanh nghiệp.
Nghị sĩ Kim Yong-man, thuộc đảng Dân chủ, cho biết KT đã phát hiện 38 máy chủ bị nhiễm mã độc vào tháng 3/2024 nhưng không báo cáo. Sau đó, cơ quan chức năng còn phát hiện dấu hiệu cản trở điều tra, trong đó có việc xóa log tại một số máy chủ bị xâm nhập.
Ông Kim nói trong giai đoạn đầu điều tra, KT thông báo với PIPC rằng không có dữ liệu được lưu trữ. Chỉ sau khi xuất hiện dấu hiệu xóa log, doanh nghiệp mới nộp dữ liệu được lưu riêng. Từ đó, ông đề nghị tăng mức xử phạt với hành vi cố ý che giấu sự cố rò rỉ.
Tham dự phiên họp với tư cách nhân chứng, Giám đốc An ninh Thông tin (CISO) của KT thừa nhận quá trình ứng phó và xử lý sự cố có những điểm chưa đầy đủ. Tuy nhiên, về nghi vấn có hành vi che giấu có tổ chức hay không, ông cho biết chưa thể trả lời cụ thể do vụ việc vẫn đang được điều tra.
Chủ tịch Song cũng thừa nhận hiện chưa có căn cứ chế tài riêng đối với hành vi che giấu hoặc tiêu hủy chứng cứ trước khi cơ quan chức năng vào cuộc. Theo bà, cần sửa Luật Bảo vệ Thông tin Cá nhân để có thể áp dụng xử phạt, đồng thời tăng tính cưỡng chế trong hoạt động điều tra.
Theo PIPC, tính đến tháng 8 năm nay, tổng số tiền phạt đã áp dụng đạt 747 tỷ won, cao hơn đáng kể so với mức 167,8 tỷ won của cả năm ngoái. Từ tháng 9, cơ chế xử phạt với mức tối đa 10% doanh thu đã được áp dụng đối với các vi phạm nghiêm trọng hoặc tái phạm.
Cùng với đó, cơ quan này đang thúc đẩy áp dụng lệnh bảo toàn chứng cứ và phạt cưỡng chế thi hành đối với các trường hợp không hợp tác điều tra. Với những vụ việc nghiêm trọng, như rò rỉ từ 1 triệu bản ghi dữ liệu trở lên, PIPC dự kiến thành lập tổ điều tra chuyên trách để đẩy nhanh xử lý.
Đề xuất cơ chế báo cáo một cửa
Một vấn đề khác được nêu ra tại phiên giám sát là việc quy trình ứng phó sự cố rò rỉ dữ liệu hiện phân tán ở nhiều cơ quan, làm giảm hiệu quả phản ứng ban đầu.
Nghị sĩ Yoo Dong-soo của đảng Dân chủ cho biết quy định và đầu mối tiếp nhận báo cáo hiện khác nhau giữa dữ liệu cá nhân, thông tin tín dụng cá nhân và sự cố xâm nhập mạng. Điều này khiến doanh nghiệp phải gửi báo cáo trùng lặp tới nhiều cơ quan cho cùng một vụ việc.
Ông lấy ví dụ, gần đây trong số 7 công ty tài chính có tới 5 đơn vị phải đồng thời báo cáo cho PIPC và cơ quan quản lý tài chính. Từ đó, ông đề xuất xây dựng cơ chế “một cửa”, theo đó khi doanh nghiệp báo cáo với một cơ quan, thông tin sẽ được chia sẻ tới các đơn vị liên quan.
Đồng tình với nhận định này, Chủ tịch Song cho rằng thời điểm phát hiện một cuộc tấn công có thể khác với thời điểm xác định đã xảy ra rò rỉ dữ liệu, song giữa các cơ quan hữu quan cần có cơ chế liên thông thông tin báo cáo.
Theo bà, các bộ ngành liên quan cần tiếp tục thảo luận và triển khai trên hệ thống để chỉ với một lần báo cáo, thông tin có thể được chuyển đến đúng cơ quan phụ trách. Bà khẳng định PIPC sẽ nỗ lực thúc đẩy cơ chế này.
Trong báo cáo công tác cùng ngày, Chủ tịch Song nói bà cảm nhận rõ trách nhiệm nặng nề trước các vụ rò rỉ gần đây, đồng thời nhấn mạnh PIPC sẽ phối hợp với các cơ quan phụ trách tài chính và an ninh để điều tra, ngăn thiệt hại lan rộng.
PIPC cũng đang thúc đẩy thành lập quỹ tích hợp trị giá 15,8 tỷ won nhằm hỗ trợ khắc phục thiệt hại cho nạn nhân, tăng cường phòng ngừa sự cố và chi thưởng cho hoạt động tố giác hành vi che giấu hoặc tiêu hủy chứng cứ. Cơ quan này đồng thời cho biết sẽ đẩy mạnh kiểm tra từ sớm đối với các cơ quan công và các đơn vị xử lý dữ liệu cá nhân quy mô lớn.
 Seulgi Son
sageson@d-today.co.kr