
Quốc hội Hàn Quốc cảnh báo cơ chế bảo vệ dữ liệu cá nhân hiện nay đang bộc lộ nhiều khoảng trống trước các cuộc tấn công mạng sử dụng trí tuệ nhân tạo. Bên cạnh nguy cơ AI tự động hóa toàn bộ chuỗi tấn công, các nghị sĩ cũng nêu vấn đề về lỗ hổng bảo mật trong quá trình phát triển hệ thống bằng AI và việc thu thập dữ liệu cá nhân qua công cụ bên thứ ba.
Ngày 13/10, tại phiên thanh tra của Ủy ban Quốc vụ Quốc hội Hàn Quốc đối với Ủy ban Bảo vệ thông tin cá nhân và các cơ quan liên quan, nghị sĩ Min Byeong-deok thuộc Đảng Dân chủ đã chất vấn về năng lực ứng phó trước các vụ tấn công mạng dùng AI.
Ông Min cho biết khoảng 60% vụ rò rỉ dữ liệu cá nhân bắt nguồn từ tấn công mạng, trong khi phương thức tấn công gần đây đang thay đổi rất nhanh.
Theo ông, trước đây tin tặc chủ yếu khai thác mã độc hoặc lỗ hổng hệ thống. Hiện nay, AI có thể tự động hóa gần như toàn bộ quy trình, từ xác định mục tiêu, phân tích điểm yếu, thiết kế đường tấn công cho tới đánh cắp thông tin xác thực.
Nghị sĩ Min đặt câu hỏi liệu các vụ tấn công mạng sử dụng AI đã được điều tra và thống kê riêng biệt so với các vụ tấn công truyền thống hay chưa. Ông cũng chất vấn về việc đã có hệ thống phát hiện tấn công tự động và cơ chế diễn tập liên cơ quan cho các tình huống giả định hay chưa.
Ngoài ra, ông yêu cầu làm rõ bộ tiêu chuẩn chứng nhận bảo vệ dữ liệu cá nhân đối với các hệ thống công trọng yếu, dự kiến được áp dụng bắt buộc theo lộ trình từ tháng 7 năm sau, đã phản ánh yêu cầu phòng thủ trước các cuộc tấn công dùng AI hay chưa.
Theo ông Min, những biện pháp hiện hành như tăng trách nhiệm bồi thường thiệt hại, kiểm tra định kỳ và biện pháp bảo vệ khẩn cấp vẫn có giới hạn khi đối phó với rủi ro từ tấn công mạng bằng AI.
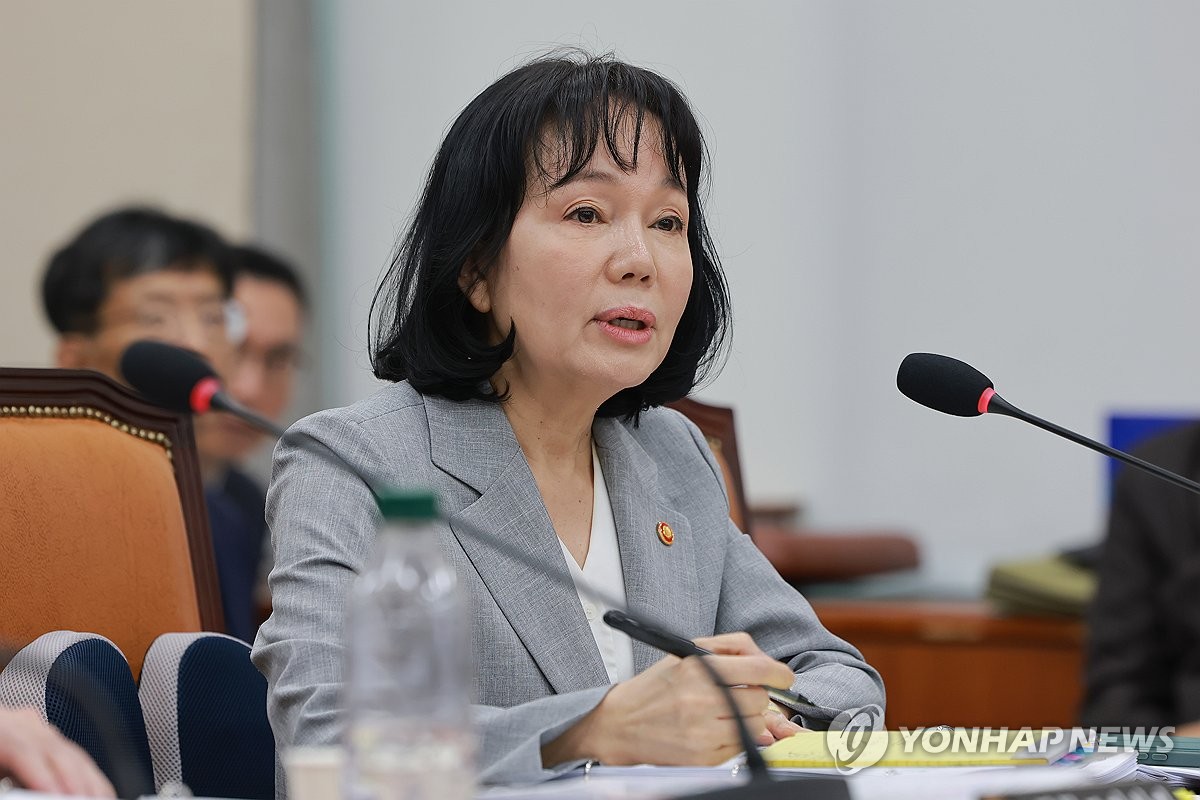
Trả lời chất vấn, Chủ tịch Ủy ban Bảo vệ thông tin cá nhân Song Kyeong-hee thừa nhận công tác ứng phó với hình thức tấn công này vẫn còn thiếu sót và cho biết cơ quan này đang phối hợp với các bộ, ngành để xây dựng biện pháp ứng phó phù hợp.
Bà Song cho biết việc ngăn chặn tấn công mạng thuộc lĩnh vực an ninh. Trong đó, khu vực tư nhân do Bộ Khoa học và Công nghệ thông tin và Truyền thông phụ trách, khu vực công do Cơ quan Tình báo Quốc gia đảm nhiệm, còn lĩnh vực tài chính thuộc thẩm quyền của Ủy ban Dịch vụ Tài chính.
Bà cũng cho rằng nhiều vụ rò rỉ dữ liệu cá nhân quy mô lớn thời gian qua bắt nguồn từ việc không tuân thủ các biện pháp an ninh cơ bản, như quản lý quyền truy cập lỏng lẻo, mã hóa chưa đầy đủ hoặc không phát hiện được lưu lượng bất thường.
Theo Chủ tịch Song, cơ quan này sẽ đẩy nhanh cơ chế chia sẻ thông tin giữa các đơn vị liên quan và củng cố khâu ứng phó ban đầu nhằm ngăn thiệt hại lan rộng do tấn công mạng dùng AI.
Không chỉ dừng ở nguy cơ tấn công bằng AI, các nghị sĩ còn nêu lo ngại về lỗ hổng bảo mật phát sinh trong quá trình phát triển hệ thống dựa trên AI.
Nghị sĩ Park Sang-hyeok, cũng thuộc Đảng Dân chủ, cảnh báo rằng xu hướng “vibe coding” - tức sử dụng AI để tạo mã thay cho việc lập trình thủ công - có thể làm phát sinh những rủi ro mới, chẳng hạn bỏ sót quy trình xác thực người dùng.
Ông Park dẫn các vụ rò rỉ dữ liệu cá nhân tại 29CM và Gangnam Unni, cho rằng những vấn đề tương tự, như truy cập bất thường vào giao diện lập trình ứng dụng (API), cũng có thể xảy ra tại các cơ quan công.
Ông nhấn mạnh khi số trường hợp cơ quan công sử dụng AI để tự phát triển hệ thống ngày càng tăng, việc rà soát trước các lỗ hổng bảo mật cần được đặt song song với yêu cầu về tính thuận tiện trong phát triển.
Vấn đề thu thập dữ liệu cá nhân thông qua công cụ khảo sát bên thứ ba cũng được đưa ra tại phiên chất vấn.
Dẫn kết quả khảo sát của một doanh nghiệp tư nhân, nghị sĩ Park cho biết việc kiểm tra 1.447 website chính thức của cơ quan công cho thấy có 184 trong số 189 cơ quan thu thập dữ liệu cá nhân bằng công cụ bên ngoài nhưng chưa xác minh được các công cụ này có chứng nhận bảo mật hay không.
Theo ông, một số trường hợp đã thu thập cả thông tin nhạy cảm như dữ liệu sức khỏe, số đăng ký thường trú và số tài khoản thông qua các công cụ như Google Forms. Ông cảnh báo việc thay đổi nhân sự phụ trách hoặc quản lý lỏng lẻo với nhà thầu bên ngoài có thể tạo ra khoảng trống trong quản trị dữ liệu.
Phản hồi nội dung này, Chủ tịch Song cho biết Ủy ban Bảo vệ thông tin cá nhân đã ban hành hướng dẫn bảo vệ dữ liệu cá nhân trong quá trình chuyển đổi AI ở khu vực công từ tháng 7, đồng thời sẽ mở rộng áp dụng trên thực tế.
Liên quan đến quản lý nhà thầu bên ngoài, bà cho biết cơ quan giao việc cũng sẽ phải chịu trách nhiệm, và trách nhiệm liên quan sẽ được xem xét một cách nghiêm ngặt.
Ủy ban Bảo vệ thông tin cá nhân cho biết sẽ tăng cường cơ chế phối hợp liên bộ để ứng phó với các mối đe dọa mới như tấn công mạng dựa trên AI. Trong năm tới, cơ quan này dự kiến triển khai dự án thí điểm kiểm tra từ xa bề mặt tấn công bằng công nghệ AI, với ngân sách 1,4 tỷ won.
 Seulgi Son
sageson@d-today.co.kr