
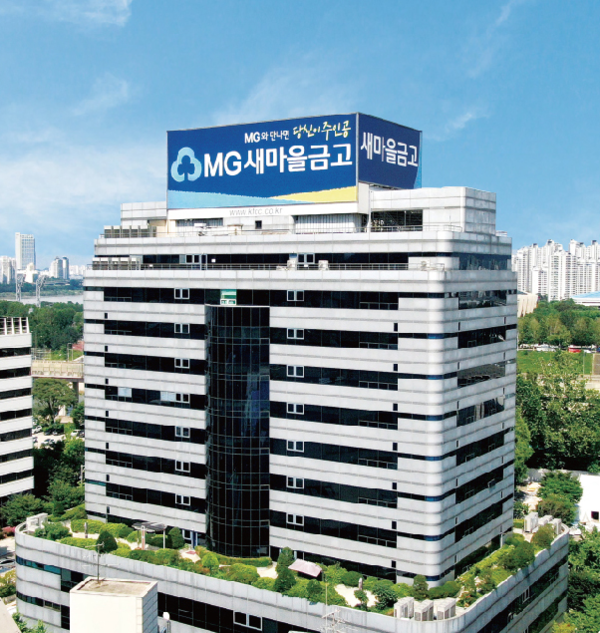
Saemaeul Geumgo Federation ngày 13/10 cho biết một phần dữ liệu cá nhân của khách hàng bảo hiểm đã bị lộ sau vụ tấn công mạng. Thông tin bị ảnh hưởng gồm số định danh cá nhân đã mã hóa, số tài khoản, thông tin liên hệ và số dư.
Trong thông báo gửi khách hàng, tổ chức này thừa nhận một phần thông tin cá nhân của một số khách hàng đã bị lộ, đồng thời gửi lời xin lỗi về sự cố.
Theo Saemaeul Geumgo Federation, dữ liệu bị lộ bao gồm mã khách hàng, họ tên, số định danh cá nhân đã mã hóa, số tài khoản, ngày sinh, số điện thoại di động, số điện thoại nhà riêng, số điện thoại cơ quan, địa chỉ nhà, địa chỉ công ty, email và số dư. Mức độ lộ lọt thông tin có thể khác nhau tùy từng khách hàng.
Đơn vị này cho biết ngay sau khi phát hiện sự cố, họ đã chặn địa chỉ IP mà tin tặc sử dụng để truy cập, đồng thời phong tỏa các IP liên quan, kiểm tra bổ sung và khắc phục các lỗ hổng trên website.
Hiện Saemaeul Geumgo Federation đang gửi thông báo riêng qua SMS tới các khách hàng được xác định bị ảnh hưởng. Khách hàng cũng có thể kiểm tra tình trạng rò rỉ và các hạng mục thông tin bị lộ trên website.
Saemaeul Geumgo Federation cho biết sẽ bồi thường toàn bộ thiệt hại nếu khách hàng phát sinh tổn thất do sự cố lần này. Các thắc mắc và yêu cầu khai báo thiệt hại được tiếp nhận qua trung tâm hỗ trợ khách hàng.
Ông Im Jin-woo, Giám đốc điều hành phụ trách mảng tín dụng của Saemaeul Geumgo Federation, nói: “Chúng tôi sẽ rà soát toàn bộ hệ thống bảo vệ thông tin cá nhân và quy trình quản trị, đồng thời tăng cường năng lực bảo mật để ngăn sự cố tương tự tái diễn.”
 Ji-young Lee
ljy@d-today.co.kr