
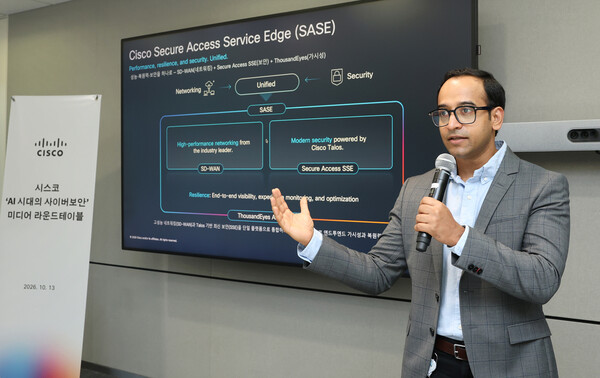
Cisco cho rằng sự phổ biến của AI agent đang khiến doanh nghiệp phải nhìn lại toàn bộ kiến trúc công nghệ, trong đó mạng và bảo mật không còn có thể vận hành tách rời. Cùng với định hướng này, hãng cũng đang đẩy mạnh chiến lược nội địa hóa tại Hàn Quốc thông qua việc đưa PoP của Secure Access vào hoạt động từ tháng 7.
Phát biểu tại buổi tọa đàm truyền thông về an ninh mạng trong thời đại AI do Cisco tổ chức ngày 13, ông Mukesh Chand Tapriyal, lãnh đạo mảng SASE khu vực APJC của Cisco, cho biết xu hướng bảo mật đang thay đổi nhanh dưới tác động của AI, đặc biệt là AI agent.
Theo ông Tapriyal, mạng và bảo mật vốn luôn gắn chặt với nhau. Nếu doanh nghiệp chỉ tập trung vào một mảng, mục tiêu bảo mật trên môi trường đám mây sẽ khó đạt được. Khi hai lớp này được tích hợp và vận hành theo một chính sách thống nhất, việc xử lý sự cố cũng trở nên đơn giản và hiệu quả hơn.
Ông cho rằng trong quá trình vận hành thực tế, không phải lúc nào cũng dễ xác định vấn đề phát sinh từ mạng hay từ hệ thống bảo mật. Mô hình tích hợp giúp doanh nghiệp truy vết nguyên nhân nhanh hơn, đồng thời giảm tình trạng phân mảnh giải pháp và cải thiện hiệu quả quản trị.
Cisco hiện tích hợp mạng và bảo mật bằng cách kết hợp SD-WAN với dịch vụ bảo mật đám mây Secure Access. Theo công ty, SD-WAN có khả năng lựa chọn tuyến kết nối tối ưu, nhận diện ứng dụng và hỗ trợ cải thiện chất lượng truy cập.
Ông Tapriyal cho biết khoảng 10 năm trước, lưu lượng mạng còn tương đối dễ dự báo, ứng dụng chủ yếu tập trung tại một số điểm nên doanh nghiệp chỉ cần mạng riêng MPLS. Hiện nay, người dùng ngày càng phân tán, ứng dụng chuyển mạnh sang mô hình phần mềm như một dịch vụ (SaaS), còn việc các chi nhánh truy cập trực tiếp Internet đã trở nên phổ biến.
Trong bối cảnh đó, bộ phận CNTT của doanh nghiệp chịu áp lực lớn hơn trong việc kiểm tra lưu lượng đi và đến đám mây ngay tại chi nhánh. Sự xuất hiện của AI agent tiếp tục làm gánh nặng này gia tăng.
Theo ông, AI agent đang làm thay đổi mô hình lưu lượng mạng. Các tác nhân này truy cập ứng dụng trên đám mây hoặc tại trung tâm dữ liệu và, với cùng một tác vụ, có thể tạo ra lượng lưu lượng lớn hơn nhiều so với con người.
Ông cũng nhấn mạnh rằng AI agent, lưu lượng phục vụ suy luận và các quy trình tự động hóa đều rất nhạy cảm với chất lượng kết nối. AI càng được ứng dụng rộng rãi, kết nối càng trở thành yếu tố cốt lõi trong vận hành của tổ chức.
Song song với đó, các rủi ro mới liên quan đến AI cũng gia tăng, bao gồm Shadow AI không được phê duyệt, việc sử dụng công cụ thiếu an toàn và các cuộc tấn công prompt injection.
Theo Cisco, giải pháp Cisco AI Access có thể nhận diện hơn 4.000 ứng dụng AI, qua đó hỗ trợ doanh nghiệp phát hiện Shadow AI và ngăn rò rỉ dữ liệu. Doanh nghiệp cũng có thể thiết lập giới hạn đối với nội dung trao đổi giữa người dùng, AI agent và mô hình AI, đồng thời kiểm soát việc sử dụng AI theo đúng mục đích và yêu cầu tuân thủ.
Cisco cũng đặc biệt chú trọng tới rủi ro bảo mật từ các mô hình mã nguồn mở. Ông Tapriyal cho biết các lập trình viên thường tận dụng những mô hình tiền huấn luyện từ các nền tảng như Hugging Face để nâng năng suất, vì vậy Cisco áp dụng bước kiểm tra trước khi cho phép sử dụng.
Theo ông, công ty sẽ phát hiện mã độc trước khi thực thi, rà soát mức độ tuân thủ về giấy phép, bản quyền và các yêu cầu liên quan đến sở hữu trí tuệ, đồng thời chặn các yêu cầu xuất phát từ khu vực không được phép.
Tại buổi làm việc, ông Tapriyal cũng so sánh AI agent với con người và máy móc. Theo ông, con người có thể đảm nhiệm phạm vi công việc rộng nhưng bị giới hạn về tốc độ và quy mô, bù lại có thường thức và khả năng phán đoán. Trong khi đó, máy móc như robot thường chỉ hoạt động trong một phạm vi hẹp và có thể được kiểm soát bằng các quy tắc rõ ràng.
“AI agent là một thực thể hoàn toàn khác. Chúng có phạm vi hoạt động rộng như con người, có thể mở rộng theo cấp số nhân nhưng lại không có khả năng phán đoán, vì vậy có thể trở thành rủi ro lớn đối với doanh nghiệp”, ông nhận định.
Để ứng phó với mối đe dọa từ AI agent, ông Tapriyal nhấn mạnh hai yếu tố then chốt là nhận diện và phê duyệt.
Theo ông, doanh nghiệp cần xác định toàn bộ AI agent đang hoạt động trên mạng, làm rõ chủ sở hữu và chức năng của từng tác nhân, đồng thời thiết lập cơ chế phê duyệt cho từng hành vi. Quá trình này bao gồm việc kiểm tra AI agent đang truy cập dữ liệu nào, khởi phát từ đâu và gửi dữ liệu tới đâu.
Ông cho rằng doanh nghiệp không thể kiểm soát mọi thứ tuyệt đối. Vấn đề cốt lõi là tốc độ phản ứng trước thay đổi và khả năng xử lý rủi ro đối với những gì có thể kiểm soát.
Bên cạnh định hướng công nghệ, Cisco cũng đang tăng tốc khai thác thị trường Hàn Quốc bằng chiến lược tích hợp mạng và bảo mật. Trong nỗ lực tăng cường năng lực nội địa hóa, từ tháng 7, công ty đã đưa PoP (điểm hiện diện dịch vụ) của Secure Access vào vận hành tại Hàn Quốc.
Nhờ đó, các doanh nghiệp có thể sử dụng nền tảng bảo mật của Cisco mà không phải lo ngại dữ liệu bị chuyển ra ngoài Hàn Quốc. Ông Tapriyal cho biết Cisco đã triển khai hệ thống dự phòng tại nhiều khu vực hạ tầng ở Seoul, hỗ trợ giảm độ trễ bằng các giao thức mới nhất và xử lý 100% dữ liệu trong nước nhằm đáp ứng các yêu cầu pháp lý và quy định liên quan.
 Chi-gyu Hwang
delight@d-today.co.kr