
搜索关键词 CVE
AI & Enterprise
PionLink通过BlueHunter发现28个尚未披露的开源软件漏洞
PionLink表示,公司通过自主研发的CTEM网络威胁管理平台BlueHunter,发现28个此前尚未披露的开源软件漏洞,其中2个已获得CVE编号。公司称,团队在Linux环境下对10类开源服务和1套CMS展开分析,并完成验证后,已向相关项目维护者通报漏洞情况。
Industry
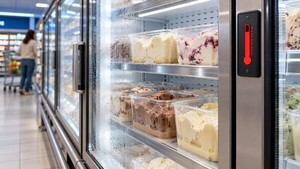
法国数百家超市遭网络攻击:制冷温控系统被入侵,温度一度被调至50℃
法国多地数百家大型超市近日遭遇网络攻击,黑客远程操控制冷温控系统并触发自动除霜功能,部分门店设备温度设定一度升至50℃,导致大量冷藏和冷冻食品报废。此次事件主要涉及使用Danfoss系统的门店,法国国家网络安全局已建议相关系统断开互联网连接并限制访问。
Telecommunications & Media
苹果修复iOS 26等系统图形引擎漏洞,疑似已遭利用
苹果近日发布安全更新,修复iOS 26、iPadOS 26和macOS 26中的图形引擎漏洞CVE-2026-86950。苹果表示,该漏洞可能已被用于针对旧版系统用户的复杂攻击。鉴于仍有大量用户使用相关旧版本系统,苹果建议尽快检查并安装最新安全补丁。
-
AI & Enterprise
AI加速漏洞挖掘,“安全靠隐藏”策略失效
-
AI & Enterprise
Z.ai创始人Jie Tang:不能只盯参数量,推理成本正在重塑AI模型Scaling Law
-
AI & Enterprise
CrowdStrike:88%漏洞案例在PoC公开后48小时内被用于真实攻击
-
AI & Enterprise
Ruby on Rails发布补丁修复CVSS 9.5高危漏洞,官方建议尽快升级
-

AI & Enterprise
JSecurity在韩国推出SafeIntelligence,主打攻击面管理与暗网泄露监测
-

AI & Enterprise
AI勒索软件ENCFORGE瞄准模型资产:加密权重与数据,重建成本最高或达50万美元
-

AI & Enterprise
Cl0p关联组织疑利用PTC Windchill、FlexPLM高危未授权RCE漏洞
-

AI & Enterprise
Empirical Security完成2500万美元A轮融资,押注企业定制化威胁预测
-
AI & Enterprise
Check Point推出AEV,以AI代理验证威胁暴露并应对AI驱动的攻击
-
AI & Enterprise
AI加速漏洞武器化,企业补丁窗口持续收窄
-
AI & Enterprise
Red Hat韩国:零信任与“零CVE”升温,需以Zero Ops应对
-
Games & Commerce
17年前Excel漏洞仍遭利用,旧版Office需尽快排查升级
-
AI & Enterprise
Axios供应链攻击敲响AI编程安全警钟
-
AI & Enterprise
Red Hat:AI时代安全防线要从操作系统补丁开始
-
AI & Enterprise
CISA证实VMware Aria Operations高危漏洞已遭利用