
搜索关键词 补丁管理
AI & Enterprise
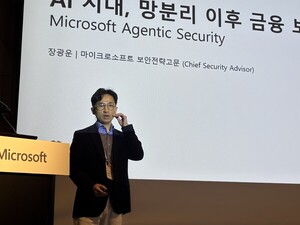
Microsoft:AI时代安全运营要从“做任务”转向“对结果负责”
Microsoft Korea安全战略顾问Jang Gwang-woon在首尔一场论坛上表示,面对AI驱动的自动化攻击,安全运营模式需要从任务导向转向结果导向,由AI代理承担执行,人类负责目标设定、审批和结果复核。他援引Microsoft 2025年报告称,41%的安全告警未获调查,数据泄露事件平均损失约60亿韩元。
Finance
韩国金融监督院召集金融机构CISO:强化AI网络攻击防范,敷衍整改将依法从严处理
韩国金融监督院9日召集金融机构首席信息安全官(CISO)开会,要求由管理层牵头完善公司层面的IT风险管理,加强IT资产识别、漏洞处置和补丁管理,并健全事故发生后的快速恢复及客户损害通知、赔偿机制。监管部门表示,将重点检查IT基础控制情况,高风险机构将接受现场检查;对流于形式的自律整改,若最终引发重大事故,将依法从严处理。
AI & Enterprise
F5 Korea:安全与治理准备不足,企业AI难从PoC迈向生产环境
F5 Korea表示,不少企业的AI项目仍停留在PoC阶段,核心障碍在于安全与治理准备不足。公司认为,AI安全已不再局限于漏洞防护,还涉及提示词注入(Prompt Injection)、敏感信息泄露等新风险。围绕前端入口、编排和推理三大控制点,F5正通过并购与平台整合强化AI安全、流量可视化和成本管理能力,并推进AI Gateway整合至F5 AI Security Platform。
-
AI & Enterprise
TechRadar:AI重塑攻防节奏,网络安全核心仍是基础能力
-
AI & Enterprise
Rockwell Automation加码制造业数字化:以OT能力为核心,内嵌AI与安全
-
AI & Enterprise
美国CISA要求联邦机构最短3天内处置高风险漏洞 应对AI加速网络攻击
-
AI & Enterprise
AI攻击升级,安全厂商加码Agentic AI防护
-
AI & Enterprise
Tanium Korea:AI压缩攻击窗口,补丁管理转向政策驱动自动化
-
AI & Enterprise
韩国科学技术信息通信部推进“全民AI”,加快打造GPU版“AI高速公路”
-
AI & Enterprise
AhnLab EPP 上线繁体中文支持,加码大中华区市场
-
AI & Enterprise
Red Hat:AI时代安全防线要从操作系统补丁开始