
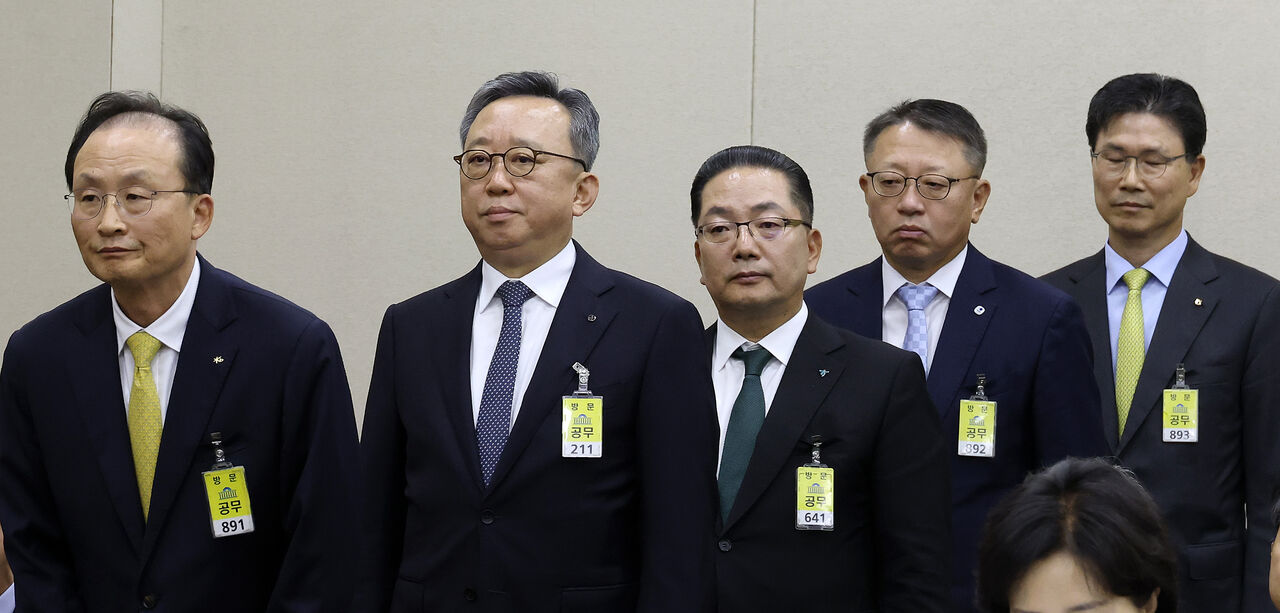
在韩国国会国政监查现场,五大银行行长因贷款定价、信息泄露应对及金融消费者保护问题遭到集中问询。议员质疑称,相关法律修订后,部分银行一方面下调加点利率,另一方面却收窄优惠利率,令实际降息效果被抵消;与此同时,黑客攻击处置迟缓、信息安全投入不足以及客户赔付机制等问题,也成为追问重点。
10月19日下午,韩国国会政务委员会对金融监督院、存款保险公社和庶民金融振兴院开展国政监查。KB国民银行、Shinhan Bank、Hana Bank、Woori Bank、NH NongHyup Bank五大行行长以证人身份出席。这也是自2022年以来,五大行行长再次同时出现在国政监查证人席上。
当天的问询最初围绕个人信息泄露事件展开,重点追究银行管理层在信息安全管理方面的责任。随着议题进一步扩展至贷款定价、授信审查和网点缩减,批评焦点也转向银行在经营决策中是否将不合理负担转嫁给金融消费者。
贷款定价遭重点质疑:下调加点利率却收窄优惠利率
当天争议最集中的议题之一,是银行贷款利率的定价方式。
共同民主党议员Min Byung-deok指出,尽管《银行法》修订后,部分法定成本应从加点利率中剔除,但一些银行却同步下调优惠利率,导致消费者几乎感受不到降息效果。
他说,按法律修订原本预期,贷款利率降幅可达0.15至0.30个百分点,但实际体感并不明显。
其中,KB国民银行与NH NongHyup Bank被重点点名。根据其提交的资料,KB国民银行的加点利率从6月的3.42%降至8月的3.34%,但同期优惠利率也有所收窄。
NH NongHyup Bank的情况同样受到质疑。其加点利率由3.60%降至3.34%,降幅为0.26个百分点;但优惠利率则由2.19%降至1.58%,减少了0.61个百分点。按此计算,虽然加点利率下降,但银行在实际贷款利率中的收益空间反而扩大了0.35个百分点。
Min Byung-deok质疑称,银行“下调加点利率,却以更大幅度压缩优惠利率”,实质上扩大了自身收益,并追问这是否违背法律修订的本意。
不过,KB国民银行行长和NH NongHyup Bank行长当场均未能详细说明利率调整过程,仅表示将在核查相关部门及细项资料后另行报告。
随后,政务委员会委员长Yoo Dong-soo当场严厉质问,称“连这个都不知道,还怎么当行长”,并批评银行利息收入连年增加,措辞相当强硬。
Yoo Dong-soo要求KB国民银行和NH NongHyup Bank提交与优惠利率调整有关的内部标准,同时要求金融监督院对各家银行的贷款定价体系进行细致检查。
Min Byung-deok还指出,五大行当天上午虽已提交加点利率相关资料,但仅为汇总数据,未列明各银行剔除的法定成本金额,难以判断法律修订精神是否真正落实。
他还表示,涉及优惠利率的细项数据被银行以“商业机密”为由拒绝提交,并要求在10月22日综合监查前补交完整资料。
KB国民银行黑客事件处置过程成问询重点
在个人信息泄露事件方面,KB国民银行对黑客攻击的初期识别和应对过程,成为重点追问对象。
共同民主党议员Kim Yong-man指出,KB国民银行遭受黑客攻击的时间早于其他商业银行,但由于应对不够积极,未能阻止信息进一步外泄。
据其出示的资料,针对KB国民银行的首次攻击发生在9月27日23时19分。银行当时将其视为日常异常流量,仅对相关攻击IP实施封锁。
此后,9月29日又出现来自越南IP的第二次攻击。质疑方认为,在这一过程中,又有81名客户的信息被进一步泄露。
Kim Yong-man批评称,从首次入侵到确认存在泄露迹象,银行耗时约80小时;而向金融监督院报告事故的时间点,也接近法定报告期限。
他尤其追问,在9月30日从金融保安院收到攻击者IP信息之前,银行是否已经自行发现异常。
对此,KB国民银行行长回应称,银行在金融保安院通报前,已于9月30日上午确认异常并采取封堵措施,但同时表示,“发现异常迹象的时间点”与“确认客户信息泄露的时间点”并不相同。
Kim Yong-man随后再次追问,问题关键并不在于收到的是5万条还是7万条数据,而在于银行当时是否已经知情,并要求其作出明确回答。
与此同时,现场还提出KB国民银行内部是否存在删除日志、隐瞒事故的相关指示。
Kim Yong-man表示,有举报称9月30日上午相关部门会议期间,信息安全负责人曾作出删除日志的指示,并要求查明事实关系。
对此,KB国民银行行长最初回答“没有”,但在被进一步追问会议中是否存在类似指示时,又改口称“没有听说”“没有收到相关报告”。
在被问及答复为何出现变化时,该行长解释称,自己从未亲自下达过隐瞒指示,先前的回答意在强调这一点。
Kim Yong-man则指出,质询重点并非行长本人是否下令,而是银行内部是否曾讨论或下达过类似指示,并批评其答复态度不够明确。
他强调,KB国民银行此次处置迟缓,不能简单归结为业务层面的失误,监管层面应展开彻查。
金融监督院院长Lee Chan-jin回应称,在金融机构网络安全内部控制问题上,最高经营者(CEO)的责任也可能被纳入审查范围。
信息安全预算执行率与客户赔付安排同步受质疑
除事件处置流程外,银行的信息安全投入和赔付机制也受到集中质疑。
国民力量党议员Kim Jae-seop依据泄露规模和事故识别耗时,批评相关银行未能充分履行保护客户信息的责任。
据其公开资料,Shinhan Bank识别黑客攻击事故耗时15小时26分,涉及个人信息泄露的客户达2万5729人;Hana Bank则被指在事故识别上耗时41小时44分。
其中,在Shinhan Bank泄露事件中,主动查询自身信息是否外泄的客户为5682人,仅占约22%。
Kim Jae-seop指出,现有安排实际上要求受害客户自行确认是否遭泄露,并进一步举证损失事实后,才有机会获得赔付,这一机制本身存在问题。
他还批评称,KB国民银行赔付方针中使用了“已被证实的损失”这一表述,而Hana Bank则尚未提出明确的赔付方案。
信息安全预算执行情况同样成为问询重点。KB国民银行去年编列信息保护预算676亿韩元,其中283亿韩元未执行,执行率约为58%。
NH NongHyup Bank的信息保护预算执行率也仅为53%;Hana Bank则被指实现100%执行。
多名议员认为,问题不仅在于预算是否充足,也在于已经编列的预算未能得到充分执行,银行管理层应对此承担责任。
对此,多家银行行长先后致歉,并承诺防止类似事件再次发生。
KB国民银行行长表示,金融机构以信任为基础,此次事件引发客户和公众担忧,对此深表歉意;未来将进一步充实信息安全预算和人力,强化应对基于AI的攻击手法的能力。
Hana Bank行长也就个人信息泄露事件致歉,并承诺如发生损失将予以全额赔付。
他补充称,银行已推进包括手续费减免在内的部分措施,后续还将在取得客户同意后,支持其加入金融安心保险。
Woori Bank行长表示,虽然目前尚未确认直接由信息泄露造成的损失,但不会因此掉以轻心,今后将进一步强化信息安全能力建设。
NH NongHyup Bank行长则表示,将继续升级现有综合监控系统,提升信息安全响应能力。
网点持续缩减,金融弱势群体服务可得性受关注
除贷款和信息安全问题外,银行缩减线下网点所带来的金融服务可得性问题,也在当天被提上台面。
Kim Jae-seop指出,银行在利息收入增加的同时持续减少线下网点,令老年人等金融弱势群体面临更大不便。
他以首尔道峰区为例称,当地银行网点减少较快,而老年人口占比较高,不少居民在使用非面对面金融服务时存在困难。
他还表示,随着网点减少,客户办理业务排队等候时间拉长,银行口中的“普惠金融”实际效果因此受到质疑。
对此,多位银行行长解释称,过去一段时间网点缩减较为集中,但近期已开始放缓关闭节奏。
总体来看,当天针对五大行行长的问询,已从黑客事件原因调查,扩展至贷款定价、信息安全投入、客户赔付、授信管理以及金融服务可得性等多个经营层面。
由于多位行长未能充分说明若干关键经营决策的依据,金融监管部门的监督责任也一并受到追问。随着国会要求相关银行在10月22日综合监查前补交贷款定价和信息安全管理资料,围绕银行内部控制现状及管理层责任的争议预计仍将持续。
 Ji-young Lee
ljy@d-today.co.kr