
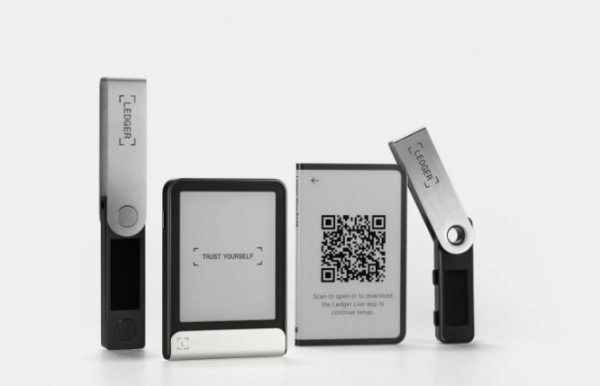
Mt. Gox前CEO Mark Karpeles正着手开发一款低成本检测工具,以判断Ledger硬件钱包是否在流通过程中被植入恶意电子部件。此前,市场上出现可窃取恢复词的被篡改Ledger钱包,引发外界对硬件钱包供应链安全的关注。
据区块链媒体U.Today 18日(当地时间)报道,Karpeles近日在X(原Twitter)披露了这一计划。他表示,希望用户无需拆解设备,也能检查钱包内部是否存在异常硬件。
Karpeles称,自己正在构思一种检测装置,用于回答“我的Ledger是否安全”“设备内部是否被植入可疑部件”等问题,目标是在不开机、不拆机的情况下,对设备是否遭到篡改进行初步判断。
按照设想,该工具将结合低功耗无线信号和共振测试,从设备外部识别内部是否存在未授权电子部件,尤其是未授权天线类部件。其核心思路是通过外部检测内部元件特征,判断硬件是否可能被动过手脚。
Karpeles还表示,将尽可能压低制造成本,以便普通用户使用,同时考虑公开印刷电路板(PCB)设计和技术规格,供用户自行制作。如果开发进展顺利,用户今后或可在不借助专业设备、也无需拆机的情况下,对硬件钱包是否被篡改进行基础核验。
不过,相关设备目前尚未正式推出,也尚未经过独立第三方验证。其对恶意电子部件的识别准确率、是否会误判正常元件等,仍有待后续测试。因此,现阶段还不能将其视为可单独保障钱包安全的成熟方案。
这一开发计划,也与近期被篡改Ledger钱包事件形成呼应。外界称,攻击者先获取正版硬件钱包,在内部植入秘密电子部件后,再将篡改后的产品重新投放市场;相关设备经东南亚经销渠道流入市场后,引发争议。
Ledger安全团队表示,该恶意部件被设计用于在用户初始化钱包时收集24个恢复词。恢复词是访问钱包内加密资产的关键信息,一旦泄露,攻击者即使不直接窃取设备,也可能转移其中资产。
据称,该部件可通过设备内置eSIM接入LTE网络,并将收集到的信息传送给外部攻击者。独立研究人员估算,此次事件造成的加密货币损失已超过9000万美元。
Ledger在15日发布的官方声明中表示,其安全芯片、操作系统和服务器并未遭到黑客入侵。公司称,此次事件的原因在于犯罪分子在流通环节获取产品后实施硬件篡改,问题不在制造商内部系统失守,而是发生在销售流转之后。
Ledger还宣布将收紧渠道管理政策,包括提高授权经销商要求、禁止转售退货产品,并推进“产品在售前不公开陈列”等措施,以减少外部人员接触设备的机会,降低硬件被篡改的风险。
从目前披露的信息看,Karpeles推动开发这一检测工具,意在于制造商和渠道管理之外,为用户提供一套可自行核验设备状态的辅助手段。硬件钱包本用于安全保存私钥,但一旦产品在流通环节被篡改,单靠软件层面的防护往往难以覆盖全部风险。
该工具最终能否发挥实际作用,仍取决于实物发布后的表现以及第三方验证结果。若其未来能够以较低成本、较高准确率识别恶意电子部件,或将改变硬件钱包用户的安全检查方式;但在更多细节明确之前,它仍应被视为处于实验阶段的应对方案。
 Jinju Hong
hongjj@d-today.co.kr