
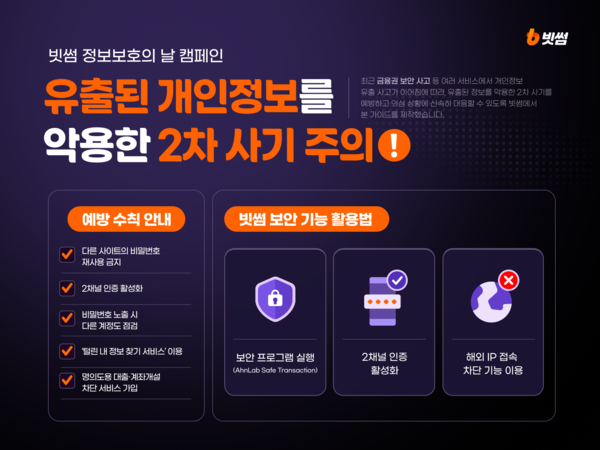
Bithumb 16日表示,围绕个人信息泄露后可能被用于网络钓鱼、电话诈骗等二次犯罪的风险,正开展相关防范宣传。
这是Bithumb 10月信息安全宣传活动的一部分,重点提示利用泄露个人信息实施二次诈骗的常见手法及应对方式。
Bithumb指出,近期包括金融业在内的多个行业和服务平台接连出现个人信息泄露事件,诈骗分子利用已泄露信息对受害者实施精准接触的情况正在增多。
常见话术包括“您的个人信息已泄露,属于赔偿对象”或“因安全检查需要核验账户信息”等。诈骗分子往往会报出姓名、手机号、邮箱地址,甚至历史订单号、曾使用过的服务名称,以及部分旧密码信息,以此骗取用户信任,随后诱导其访问钓鱼网站、安装远程控制程序或直接转账。
在这一过程中,身份认证信息、账户信息和验证码等敏感资料可能进一步泄露。与此同时,不法分子还可能在其他服务平台反复尝试已掌握的密码实施盗号,或以债务整合、替换贷款等名义索要预付款,进而造成资金损失。
Bithumb强调,对方掌握个人信息,并不意味着其就是官方机构或金融公司人员。
公司提醒,若收到以身份冒用、受害赔偿或安全检查为由发送的短信、邮件或即时通讯消息,不要点击其中链接,而应通过平时使用的官方App或官方网站自行核实。
在密码管理方面,Bithumb建议用户不要重复使用其他网站使用过的密码,或临时下发的密码,最好为Bithumb单独设置登录密码。如怀疑密码已经泄露,其他使用相同或相似密码的服务账户也应立即一并修改。
Bithumb还介绍,用户可通过韩国个人信息保护委员会和韩国互联网振兴院运营的“泄露信息查询服务”,检查账号和密码是否存在被非法流通的情况。
在安全功能方面,平台提供“双重认证”“海外IP访问拦截”等选项。其中,双重认证是指在输入账号和密码后,再进行一次额外验证。
此外,平台还提供AhnLab Safe Transaction,可用于键盘输入保护、钓鱼拦截以及内存黑客攻击防护等。
Bithumb表示,如收到安全设置变更通知,用户应立即确认是否为本人操作;如担心身份被冒用,还可使用金融交易安心拦截服务,或通过韩国金融监督院“Fine”的个人信息泄露者事故预防系统,限制未经授权的授信交易及非面对面开户等行为。
若用户已经输入个人信息,或运行了可疑安装文件,应立即断开网络连接,并使用未受感染的其他设备采取账户保护措施,包括修改Bithumb密码、重新设置双重认证、删除API Key,以及检查提币地址白名单等。
Bithumb相关人士表示,个人信息一旦泄露,可能在较长时间内持续被滥用。公司今后将继续加强安全能力建设,并扩大相关防范宣传。
 Oh Sang-yup
yub@d-today.co.kr