
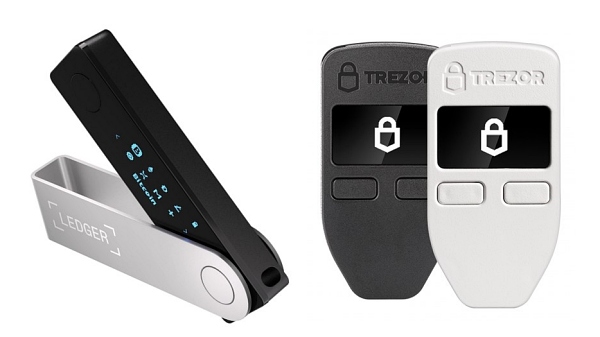
Cointelegraph于14日(当地时间)报道称,部分Ledger硬件钱包被发现带有未经授权的恶意部件,可能窃取用户的恢复助记词,再次引发市场对硬件钱包供应链安全的担忧。
报道显示,9日有用户反映,从印尼、马来西亚和菲律宾的认证经销商CryptoBilis处购买的Ledger设备出现加密资产被盗情况。Ledger次日表示,已在一台受影响设备中确认发现恶意部件。该部件被认为可收集用户的恢复助记词,并通过蜂窝网络将数据传出。
硬件钱包的设计初衷,是将私钥保存在离线环境中,以降低遭受网络攻击的风险。但随着全球销售网络不断扩大,设备在流通和分销环节被篡改的可能性也随之上升。
硬件安全专家Joe Grand表示,普通用户几乎无法识别这类高度隐蔽的硬件篡改。Grand曾开发出从Trezor和KeepKey钱包存储芯片中提取数据的方法。他指出,即便是具备技术背景的人,也不会逐台拆机检查,“要向普通用户解释如何验证设备真伪,确实非常困难”。
加密资产分析师Mati Greenspan表示,自己自2013年进入该行业以来,从未使用过硬件钱包。他认为,一旦购买硬件钱包,从制造商到供应商,再到此前所有经手方,就多出了一层层必须信任的中间环节。
比特币安全公司Casa首席执行官Nick Neuman则表示,完全不依赖第三方几乎不可能。“总会存在必须信任的中间方。”他建议,用户可将风险分散到多个服务提供商,以降低单点失效带来的影响。
Ledger竞争对手Trezor介绍称,其设备支持真伪验证,且仅接受经过签名的固件。不过,Trezor也承认,仅靠这些机制仍无法完全排除物理篡改风险。Trezor表示,此次发现的恶意部件属于在不修改固件的情况下截取屏幕信息的攻击方式,目前尚未在其设备上发现同类案例。Trezor已于13日宣布,将作为预防措施缩减经销商数量。
此外,业内也提出了一些缓解方案,例如采用透明外壳以便观察内部元件,或引入防篡改封装结构,迫使攻击者不得不连同整个外壳一并重做。不过,这类设计最多只能提高供应链攻击的门槛,难以从根本上消除设备被篡改的风险。
 Hyunwoo Choo
cookinpapa@d-today.co.kr