
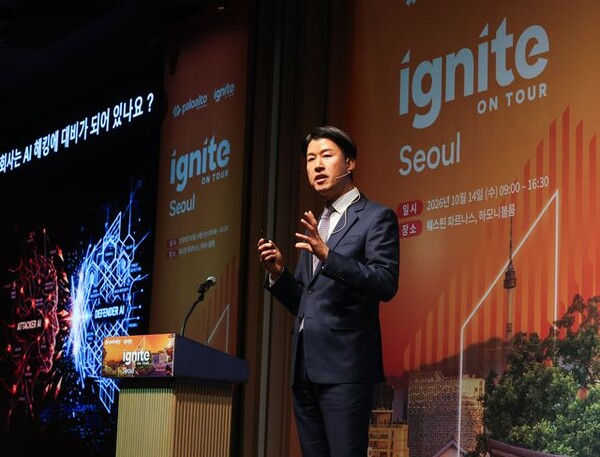
“企业必须按‘顶级AI正在攻击我们公司’的情景做准备。在推进AI转型(AX)的同时,也要同步推进网络安全转型(CX)。”
2026年10月14日,在“Ignite on Tour Seoul 2026”上,Palo Alto Networks Korea负责人 Park Sang-gyu围绕“企业是否已准备好用AI对抗AI”这一话题作出上述表态。
Park Sang-gyu表示,2026年将成为AI黑客活动演进的一个转折点。他提到Anthropic推出的Mithos,以及针对OpenAI模型和Hugging Face的黑客事件,认为这些都显示出AI驱动攻击正在进入新的阶段。
他还表示,近期曾有大型银行遭遇借助AI工具实施的攻击,并导致个人信息泄露,而这在他看来仍只是“最初级的AI黑客手法”。他称,即便是大型金融机构,按理也应具备严格的排查机制,但依然可能遭受攻击,因此企业必须按照最坏情景提前做好准备。
Park Sang-gyu强调,AI黑客并非遥远的风险,而是已经发生在现实中的威胁。过去企业为数字化转型投入了大量资源,如今又在加快推进AX,但如果缺少AI安全能力支撑,再多的AX投入也可能失去基础。因此,AX必须与CX同步推进。
围绕CX建设,Park Sang-gyu提出了“十诫”。
第一,利用性能最强的前沿AI开展漏洞排查。他表示,如果只使用能力较弱的模型做局部检测,既难以判断漏洞可能从何处暴露,也无法覆盖完整风险面;排查范围应扩展至所有对外互联网暴露面。他同时称,目前在韩国,只有Palo Alto Networks能够利用Mithos进行漏洞检测。
第二,建立常态化备战机制。Park Sang-gyu表示,从过去6个月AI的发展速度来看,未来6个月的变化甚至难以预测。即便当前已经完成补丁修复,几个月后随着更强模型出现,新的攻击方式仍可能快速形成。Palo Alto Networks依托威胁研究团队Unit 42,提供“Continuous Defense(持续防御)”模式,以全年持续拦截攻击并强化响应体系。
第三,与外部专家团队协同应对。他表示,即便企业内部红队、蓝队实力较强,在应对前沿AI攻击方面的实战经验仍可能不足。Palo Alto Networks目前正与Anthropic、OpenAI和NVIDIA合作,并于去年组建了Unit 42韩国团队。
第四,推进虚拟补丁部署。Park Sang-gyu指出,企业软件环境通常混合了新一代系统、开源组件和封装软件,若要完成全部漏洞修复,往往需要1至2年。在此期间,应通过虚拟补丁先在防火墙层面阻断攻击。
第五,升级安全基础设施,将传统四层(L4)防火墙替换为下一代七层(L7)防火墙。他表示,在近期一些事故中,L4设备未能有效拦截勒索软件。
第六,推进零信任体系建设,重点部署SASE(安全访问服务边缘)。Park Sang-gyu称,韩国不少企业的入侵事件都是通过VPN发生,一旦VPN被攻破,企业整体业务就可能陷入停摆。因此,企业应逐步从VPN和VDI(虚拟桌面基础设施)转向SASE。
第七,强化浏览器安全。他表示,员工、合作伙伴和客户都通过浏览器访问服务,因此浏览器也是实现零信任的最快路径之一。
第八,做好AI本身的安全治理。Park Sang-gyu表示,企业可通过AI网关统一管理全公司的token,在加强治理的同时也有助于控制成本。
第九,提升安全运营自动化水平。他表示,即便是投入巨额预算、实行24小时运转的安全运营中心,也曾出现数据被窃取后一两天仍未察觉的情况,因此自动化能力已成为必需。
第十,推进统一身份管理。Park Sang-gyu指出,机器账户和AI代理账户的数量已经增长到远超人类账户,企业需要对员工身份与AI代理身份进行统一管理。
此外,Park Sang-gyu还强调了与韩国本地企业的合作。公司方面表示,Palo Alto Networks Korea目前已与Samsung Fire & Marine Insurance及法律服务企业合作,建立起从攻击发生前的网络保险,到事后法律支持的一站式服务体系。
在人才培养方面,该公司正与Seoul IT High School、Dongguk University、Daejeon University等机构运营安全学院,持续推进安全人才培育。
同时,Palo Alto Networks Korea还推出项目,帮助国防企业在开拓海外市场时获得所需的安全认证(CMMC)。
Park Sang-gyu还表示,公司近期与韩国进攻型安全企业AhnLab WhiteHat展开合作,为金融行业客户提供涵盖攻击评估与防御建设在内的安全服务。
 Chi-gyu Hwang
delight@d-today.co.kr