
随着利用AI发起的黑客攻击不断升级,韩国国会在国政监查中指出,现行个人信息保护体系已越来越难以应对新型威胁。讨论焦点主要集中在两个方面:一是AI正在推动黑客攻击流程自动化,二是公共机构在开发AI系统及使用外部工具收集个人信息的过程中,可能出现新的安全盲区。
13日,韩国国会政务委员会对个人信息保护委员会等机构开展国政监查。共同民主党议员 Min Byung-deok 围绕AI黑客应对体系不足问题进行了集中质询。
Min Byung-deok 表示,在个人信息泄露事件中,约六成与黑客攻击有关,而近期攻击手法正迅速升级。过去,攻击多依赖恶意代码或系统漏洞;如今,AI已能够完成目标识别、漏洞分析、攻击路径设计,甚至窃取认证信息等一系列操作。
他据此追问,监管部门是否已将AI黑客与传统黑客区分管理,并单独开展调查和统计;是否建立了识别自动化攻击的探测系统及跨部门联合演练机制;以及将于明年7月起分阶段强制实施的主要公共系统个人信息保护认证标准中,是否已纳入针对AI黑客的防御体系。
Min Byung-deok 认为,仅靠强化损害赔偿责任、定期开展现状检查、实施紧急保护措施等既有手段,对AI黑客的应对仍存在明显局限。
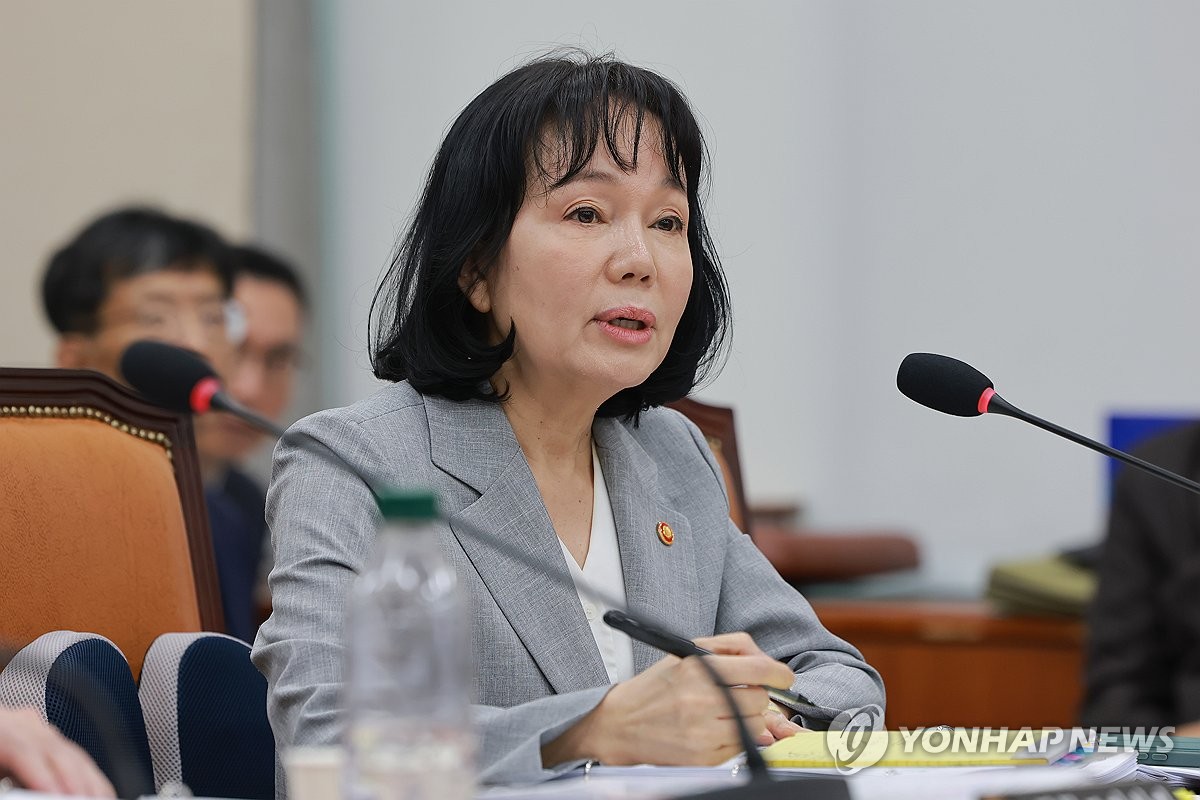
对此,韩国个人信息保护委员会主席 Song Kyung-hee 表示,当前在应对AI黑客方面确实存在不足,委员会正与相关部门共同研究完善对策。
Song Kyung-hee 解释称,黑客攻击防御属于安全领域,目前职责分工为:民间领域由韩国科学技术信息通信部负责,公共部门由国家情报院负责,金融领域由金融委员会负责。
她同时指出,近期多起大规模个人信息泄露事件,往往并非源于高度复杂的新型攻击,而是基础安全措施落实不到位,例如访问权限管理不规范、数据加密不足、异常流量未能及时识别等。
Song Kyung-hee 表示,为防止AI黑客造成的损害进一步扩大,相关机构之间将加强快速信息共享,并提升应急处置能力。
除AI被用于实施攻击外,AI系统开发过程中的安全隐患也成为此次国政监查的另一项重点。
共同民主党议员 Park Sang-hyuk 对“Vibe Coding”扩散可能带来的风险表示担忧。他指出,随着开发者越来越多地依赖AI而非直接编写代码,用户认证流程缺失等新的安全问题可能随之出现。
Park Sang-hyuk 提到韩国平台 29CM、Gangnam Unni 发生的个人信息泄露案例,并指出,API异常访问等类似问题同样可能出现在公共机构系统中。
他表示,随着公共机构利用AI自主开发系统的案例不断增加,除了提升开发便利性,更应在系统上线前对潜在安全薄弱环节进行检查。
此外,公共机构使用外部问卷工具收集个人信息的问题,也在此次监查中被提出。
Park Sang-hyuk 援引民间机构调查结果称,对公共机构官网1447个点位进行核查后发现,在189家机构中,有184家通过尚未确认具备安全认证的外部工具收集个人信息。
他表示,实际案例中,一些机构通过 Google Forms 等外部工具收集健康信息、居民登记号、账户号码等敏感信息;一旦负责人发生变动,或外包机构管理不善,个人信息管理就可能出现空档。
对此,Song Kyung-hee 表示,为在公共部门推进AI转型过程中加强个人信息保护,委员会已于今年7月制定相关指南,下一步将扩大一线应用范围。
对于外部受托机构管理问题,她表示,将明确要求委托机构承担相应责任,并依法从严追责。
韩国个人信息保护委员会还表示,未来将与相关部门进一步强化联合应对机制,以应对AI驱动黑客攻击等新型威胁;同时计划于明年投入14亿韩元,推进利用AI开展攻击面远程检测的试点项目。
 Seulgi Son
sageson@d-today.co.kr