
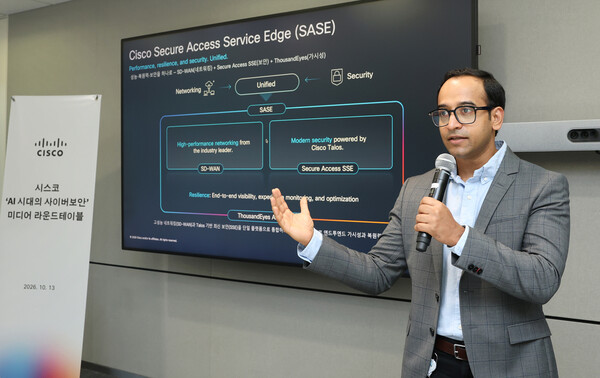
“在AI Agent时代,企业必须推进网络与安全一体化,才能更有效地应对威胁。”
13日,在“AI时代网络安全”媒体圆桌会上,Cisco APJC地区SASE业务负责人Mukesh Chand Tapriyal分享了他对AI时代安全趋势的看法。他表示,Cisco同时具备网络与安全两方面的能力布局,这将成为公司在AI安全领域的重要战略优势。
Mukesh Chand Tapriyal指出,网络与安全必须协同推进,仅强化其中一端,难以真正实现云安全目标。若能在统一体系下实施策略,不仅有助于降低架构碎片化,也能提升运维和故障排查效率。
他表示,在实际运维中,很多问题很难第一时间判断究竟出在网络层还是安全层,而统一的架构与策略有助于更快定位原因。尤其是在AI Agent运行高度依赖网络的背景下,网络与安全已经很难割裂看待。
在Cisco的整体方案中,公司正通过整合SD-WAN与云安全服务Secure Access,推动网络与安全一体化。Cisco介绍称,SD-WAN能够选择最优路径并识别应用,从而提升服务质量。
Mukesh Chand Tapriyal表示,10年前,企业网络流量相对可预测,应用也主要集中在集中式数据中心,单靠专线网络(MPLS)基本可以满足需求。但如今,用户更加分散,应用不断迁移至SaaS,分支机构直接访问互联网已成为常态。对企业管理者而言,这意味着必须在分支侧对云访问流量进行检测和管控,管理负担明显上升。
在这一背景下,AI Agent的兴起进一步放大了企业网络与安全管理的压力。
他表示,AI Agent正在重塑企业流量形态。无论应用部署在云端还是数据中心,Agent都会主动发起访问;即便执行相同任务,Agent产生的流量通常也会高于人工访问。与此同时,Agent、推理流量以及自动化工作流都对连接质量高度敏感。随着企业导入AI的规模不断扩大,连接能力将成为组织的一项关键基础能力。
除流量压力外,AI也带来了新的风险,包括未经批准使用的“Shadow AI”、不安全工具的使用,以及Prompt Injection等问题。
Mukesh Chand Tapriyal介绍,Cisco AI Access目前可识别4000多个AI应用,帮助企业发现Shadow AI并防止数据泄露。同时,企业还可以据此定义用户、Agent与AI模型之间哪些交互被允许,从而将AI使用控制在合规范围内。
他还表示,开源模型也是Cisco重点关注的安全治理对象。
据介绍,开发者往往会从Hugging Face等平台获取预训练模型,以提升开发效率。Cisco会在模型投入使用前进行检查,在执行前识别潜在恶意代码,同时核查许可证、版权等知识产权合规问题;对于来自未获允许地区的请求,系统也会进行拦截。
在交流中,Mukesh Chand Tapriyal还对Agent、人类与机器之间的差异进行了比较。
他表示,人类能够覆盖广泛的工作场景,但在速度和规模上存在限制,同时具备常识与判断力;机器人等机器系统通常适用范围较窄,也更容易通过规则进行控制。相比之下,Agent的覆盖范围接近人类,扩展规模却可能呈指数级增长,但其本身并不具备足够判断力,因此可能给企业带来更大的风险。
谈及AI Agent带来的威胁时,Mukesh Chand Tapriyal强调了两个关键词:识别与审批。
他表示,企业首先需要识别出网络中的所有Agent,明确其归属和用途,并将相关行为纳入审批范围,核查其可以访问哪些数据、从哪里发起请求、又将数据发送到何处。他同时指出,并非所有风险都能被完全控制,真正关键的是组织对变化和风险的响应速度。
Cisco也正以网络与安全一体化战略加快拓展韩国市场。作为本地化能力建设的一部分,公司自7月起已在韩国启用Secure Access本地PoP节点,以缓解客户对数据出境的顾虑,并提升本地安全服务可用性。
Mukesh Chand Tapriyal强调,该节点在首尔多个区域实现双活冗余,并支持通过最新协议降低时延;所有数据均在韩国境内处理,以满足当地法律法规及监管要求。
 Chi-gyu Hwang
delight@d-today.co.kr