搜索关键词 root权限
AI & Enterprise
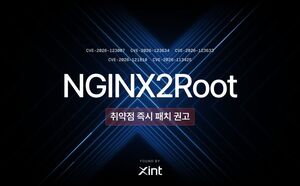
Theory披露Nginx存在5个高危漏洞:可在未授权情况下远程执行代码,建议尽快修补
AI网络安全公司Theory表示,其在Nginx中发现5个可在未授权情况下远程执行代码(RCE)的高危漏洞,其中4个由自研AI安全平台Xint在无人类研究员介入的情况下独立发现。Theory称,若再与Linux内核漏洞结合利用,攻击者可能进一步获取root权限,并控制整台服务器,建议相关用户尽快完成修补。
AI & Enterprise
CalypsoAI借助Anthropic Mithos 5天开发出绕过Apple MIE的权限提升漏洞利用
美国安全公司CalypsoAI表示,借助Anthropic AI模型“Mithos”预览版,团队在5天内完成了面向M5芯片Mac的权限提升漏洞利用开发,并绕过Apple耗时5年打造的MIE内存保护机制。该利用链涉及macOS中的两处漏洞,研究团队已向Apple提交技术细节,计划在安全补丁发布后公开技术报告和PoC视频。
AI & Enterprise
AMC Lab:AI攻击加速下,零信任重在阻断“横向移动”
AMC Lab代表Kim Dongil表示,随着AI被用于自动化攻击,单靠阻止入侵已越来越困难,企业安全的关键正转向基于零信任的内部防御,通过微分段阻断攻击者在内网中的横向移动。该公司推出的 HoneyBee 主打面向应用层的进程级微分段,并提供检测模式,从而缩短部署周期、减轻运维压力。