
搜索关键词 Linux内核漏洞
AI & Enterprise
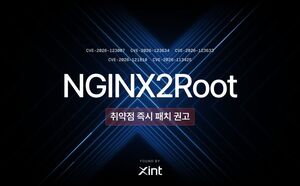
Theory披露Nginx存在5个高危漏洞:可在未授权情况下远程执行代码,建议尽快修补
AI网络安全公司Theory表示,其在Nginx中发现5个可在未授权情况下远程执行代码(RCE)的高危漏洞,其中4个由自研AI安全平台Xint在无人类研究员介入的情况下独立发现。Theory称,若再与Linux内核漏洞结合利用,攻击者可能进一步获取root权限,并控制整台服务器,建议相关用户尽快完成修补。
AI & Enterprise
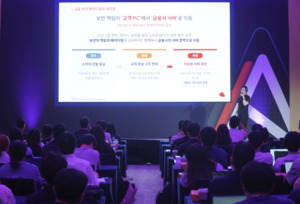
Red Hat韩国:零信任与“零CVE”升温,需以Zero Ops应对
Red Hat韩国表示,随着监管环境变化与AI工具普及,漏洞从披露到被利用的窗口期明显缩短,零信任与“零CVE”已成为AI时代的关键安全策略。对于金融机构而言,安全重心正从终端转向服务器端,需借助Zero Ops推进基于策略的自动化,并依托AAP构建可控、可审计的持续运营机制。
AI & Enterprise
AI重塑网络攻防:谁能先发现漏洞,谁就更占先机
AI正快速改写网络安全攻防格局。攻击者可借助AI大幅提升漏洞挖掘和入侵效率,防守方也在用AI加速漏洞检测与修复。对于攻守双方谁将占据上风,业内尚无定论,但能否率先借助AI发现漏洞,正成为决定胜负的关键。
