
搜索关键词 路由
AI & Enterprise
研究称第三方API路由器成AI代理新风险点:428个样本中发现恶意注入和凭证未授权使用
UCSB联合研究团队对428个第三方API路由器展开分析。研究指出,这类服务在转发AI代理请求时会接触明文通信内容,可能被用于篡改指令、注入恶意代码,并窃取API密钥等敏感凭证。测试显示,共有9个路由器确认存在注入行为,部分免费路由器还被发现存在AWS诱饵凭证未授权使用情况。
AI & Enterprise
美国NSA内部网络一度中断:PHP高危漏洞紧急修补后系统出现异常
据CBS News 18日报道称,美国国家安全局(NSA)17日内部网络大面积中断,与围绕PHP高危漏洞开展的紧急补丁更新有关。此次涉及的是被称为“PHP2Shell”的两项严重漏洞。FBI、NSA和CISA此前已联合发布紧急警报,要求相关机构立即修补。虽然NSA网络目前已恢复,但仍维持错峰、分批到岗安排,以减轻系统并发接入压力。
Telecommunications & Media
美国FAA暂停新增路由器部署 涉通信故障致航班起飞中断逾4小时
美国联邦航空管理局在全国范围航班起飞中断事件后,已暂停新增路由器部署并启动调查。此次事故影响全美数万架次航班,起飞中断持续超过4小时。美国交通部长Sean Duffy表示,阿肯色州南部一台路由器过载可能是诱因,目前初步未发现网络攻击迹象。参议院商务、科学和交通委员会民主党议员则要求说明事故原因及系统冗余能力问题。
-
Telecommunications & Media
LG Uplus将AI预先处置系统覆盖至420万台IPTV机顶盒,实现故障自动处置
-
AI & Enterprise
Microsoft加码AI智能体布局:将Copilot定位为“工作操作系统”
-
AI & Enterprise
Microsoft升级Foundry,上线AI代理自我改进闭环并扩充MAI模型阵容
-
AI & Enterprise
近期多起大型系统故障频发 软件缺陷成主因而非网络攻击
-
Telecommunications & Media
Wi‑Fi变慢未必是路由器故障,关键可能在摆放位置
-
Games & Commerce
家中联网设备越多Wi‑Fi越慢?先查2.4GHz拥堵和路由器性能
-
AI & Enterprise
Naver、Kakao竞逐个人AI代理,年内将推“执行型”服务
-
AI & Enterprise
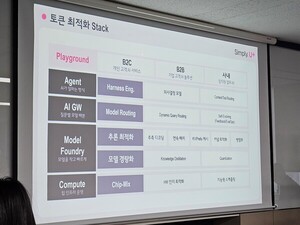
LG U+推进AI推理降本:模型路由与Chip-Mix齐头并进,明年拓展B2B
-
Industry
美国FAA解除全国境内航班停飞措施 航班延误和取消仍将持续
-
AI & Enterprise
Enya:SilentAir已渗透亚洲至少6个国家电信网络
-
General News
FAA解除全美国内航班停飞令:或因路由器故障蔓延,初步排除网络攻击
-
Crypto
SoFi稳定币SoFiUSD上线Polygon网络
-
AI & Enterprise
AI“算力黑市”蔓延:被盗API密钥遭倒卖,企业账单暴涨
-
Telecommunications & Media
手机连着 Wi‑Fi 却总跳到蜂窝数据?多半是信号或网络质量出了问题
-
Telecommunications & Media
KT第三季度营收和营业利润双双下滑,加快布局企业AI转型