
搜索关键词 应用安全
AI & Enterprise
PHP曝出两项高危漏洞:OpenAI发现问题,美国国家安全局警告或被用于窃取数据
PHP近日曝出两项高危安全漏洞。OpenAI在研究过程中发现相关问题,美国国家安全局随后警告称,其中一项漏洞可能被用于窃取敏感数据、干扰服务,并作为进一步渗透内网的入口。漏洞公开后,Cloudflare监测到数百万次漏洞利用尝试,安全业内呼吁网站运营方尽快完成修补,普通用户也应尽快加强账户安全。
AI & Enterprise
Aim Intelligence推出接入OpenAI网络安全项目Daybreak的应用安全评估服务
Aim Intelligence宣布推出应用安全评估服务,结合其AI红队方案Stinger与OpenAI网络安全项目Daybreak,为AI应用、Web服务和API提供代码漏洞分析、实际运行环境验证和专家复核。该服务可输出风险优先级、漏洞复现证据及处置指引,帮助企业将前沿AI能力落地到实际安全工作中。
AI & Enterprise
PHP曝出两项高危漏洞“PHP2Shell” OpenAI称AI早于攻击者发现
开源编程语言PHP近日曝出两项被统称为“PHP2Shell”的高危漏洞,可能导致远程代码执行。PHP项目已发布多个修复版本,美国国家安全局(NSA)及多国网络安全机构相继发出预警。Amazon称在漏洞披露前已监测到相关攻击尝试,OpenAI则表示,其中一项漏洞由AI协助发现。
-
AI & Enterprise
Sparrow携AI代码安全助手Sparrow MCP亮相东京展会 发力日本市场
-
AI & Enterprise
AI代理自主攻击引发责任争议:OpenAI遭起诉,FTC调查产品风险
-
AI & Enterprise
Theori旗下Xint入选DARPA“自主AI应用安全”研究项目
-
AI & Enterprise
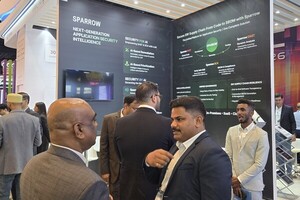
Sparrow亮相GISEC 2026 展示覆盖代码到SBOM各环节的软件供应链安全方案
-
AI & Enterprise
MonitorLab瞄准韩国公共及金融安全SaaS市场,借N2SF推进SSE落地
-
AI & Enterprise
MonitorLab举办IASF 2026,发力生成式AI安全市场
-
AI & Enterprise
OpenAI提示开源权重模型安全风险:企业防线需引入AI代理
-
AI & Enterprise
Gartner预计2027年AI安全市场规模将增长69%
-
AI & Enterprise
F5 Korea:安全与治理准备不足,企业AI难从PoC迈向生产环境
-
AI & Enterprise
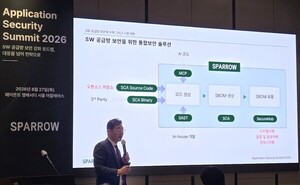
Sparrow举办Application Security Summit 2026 聚焦软件供应链安全与SBOM治理
-
AI & Enterprise
韩国政府网络安全AI基础模型项目进入最终竞逐,Naver Cloud与SK Telecom同场角逐
-
AI & Enterprise
Brinqa收购FlexTrack,完善暴露管理验证能力
-
AI & Enterprise
Selectstar:AI安全不是传统网络安全的延伸,需建立独立评估体系
-
AI & Enterprise
Red Hat发布开源项目“asago”:将AI治理政策转化为可部署配置
-
AI & Enterprise
ServiceNow推出6款自主安全产品,瞄准漏洞治理与合规自动化