
搜索关键词 威胁检测与响应
AI & Enterprise
AI黑客加剧威胁,进攻性安全升温
随着AI被用于发起网络攻击,传统以防御为核心的安全策略正加快调整。越来越多企业开始从攻击者视角审视自身安全体系,并将渗透测试、持续性的安全验证和CTEM纳入日常运营。与此同时,Hadrian Security等厂商在融资和产品布局上动作频频,韩国金融业遭遇的相关黑客攻击也进一步推动市场转向进攻性安全。
AI & Enterprise
SK Shieldus获得AWS威胁检测与响应安全能力认证,拓展云安全业务
SK Shieldus宣布获得AWS威胁检测与响应(TDR)安全能力认证,认证范围涵盖SOC、SIEM、SOAR、XDR、EDR、NDR等多项安全能力。公司表示,将以此次认证为契机,进一步拓展AWS云安全业务,并结合AI驱动的网络安全运营平台Secudium,为云环境提供安全运营服务。
AI & Enterprise
MegazoneCloud与CrowdStrike合作推进企业安全运营现代化
MegazoneCloud宣布与CrowdStrike达成合作,支持本土企业引入Falcon平台,整合分散的安全能力,推动安全运营升级。双方将围绕统一的AI原生平台扩展安全产品组合,覆盖端点、身份、云和数据等领域。依托AWS Marketplace CPPO,企业还可获得定制报价和合同条款,简化采购流程并提升成本管理效率。
-
AI & Enterprise
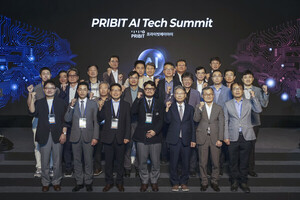
PRIBIT AI发布转型战略:由安全企业转向AI治理与风险管理
-
AI & Enterprise
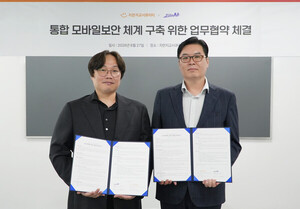
JiranJigyo Security与Pilsang合作,提升AI移动威胁检测能力
-
AI & Enterprise
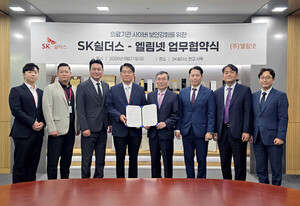
SK Shieldus联手Elimnet推出医疗机构一体化安全服务方案
-

AI & Enterprise
Clouclus携手Straiker推进企业级Agentic AI安全合作
-

AI & Enterprise
Sophos推出AI原生安全平台Sophos Fusion
-

AI & Enterprise
SK Shieldus获评Frost & Sullivan“2026亚太客户价值领导力奖”
-

AI & Enterprise
Fortinet推出统一云端SOC平台FortiSOC,集成Agentic AI能力
-

AI & Enterprise
Google Cloud在Google Cloud首尔区域上线Google Security Operations本地数据驻留能力
-

AI & Enterprise
SK Shieldus披露Min Gi-sik上任一周年成绩单:加码AI安全,推进下一代运营体系
-

AI & Enterprise
Clouddocks携手Panther拓展韩国市场,推出AI驱动SOC运营模式
-

Telecommunications & Media
SK Telecom称已基本完成SIM卡黑客攻击事件整改:系统排查完成,加密措施升级
-

AI & Enterprise
NPcore获SOC Prime平台韩国独家销售权